Jeder geöffnete interne Link hat geantwortet, und KI-Antwort- und Such-Crawler dürfen die Startseite lesen. Aber keine Inhaltssicherheitsrichtlinie.Die Lektion für jedes Team: Verschärfen Sie die Inhaltssicherheitsrichtlinie Schritt für Schritt, beginnend mit default-src „self“.Eine automatisierte Analyse öffentlicher Seiten am 5 November 2026, angefordert durch QA-lab URL Review. Ein Ausgangspunkt, kein Urteil. Der vollständige Bericht: carlosandmunoz.com/qa-review.htmlPrüfen Sie Ihre eigene Website: carlosandmunoz.com/qa-review.html#WebSecurity #DevOps #SRE #QA #CSP #QAlab
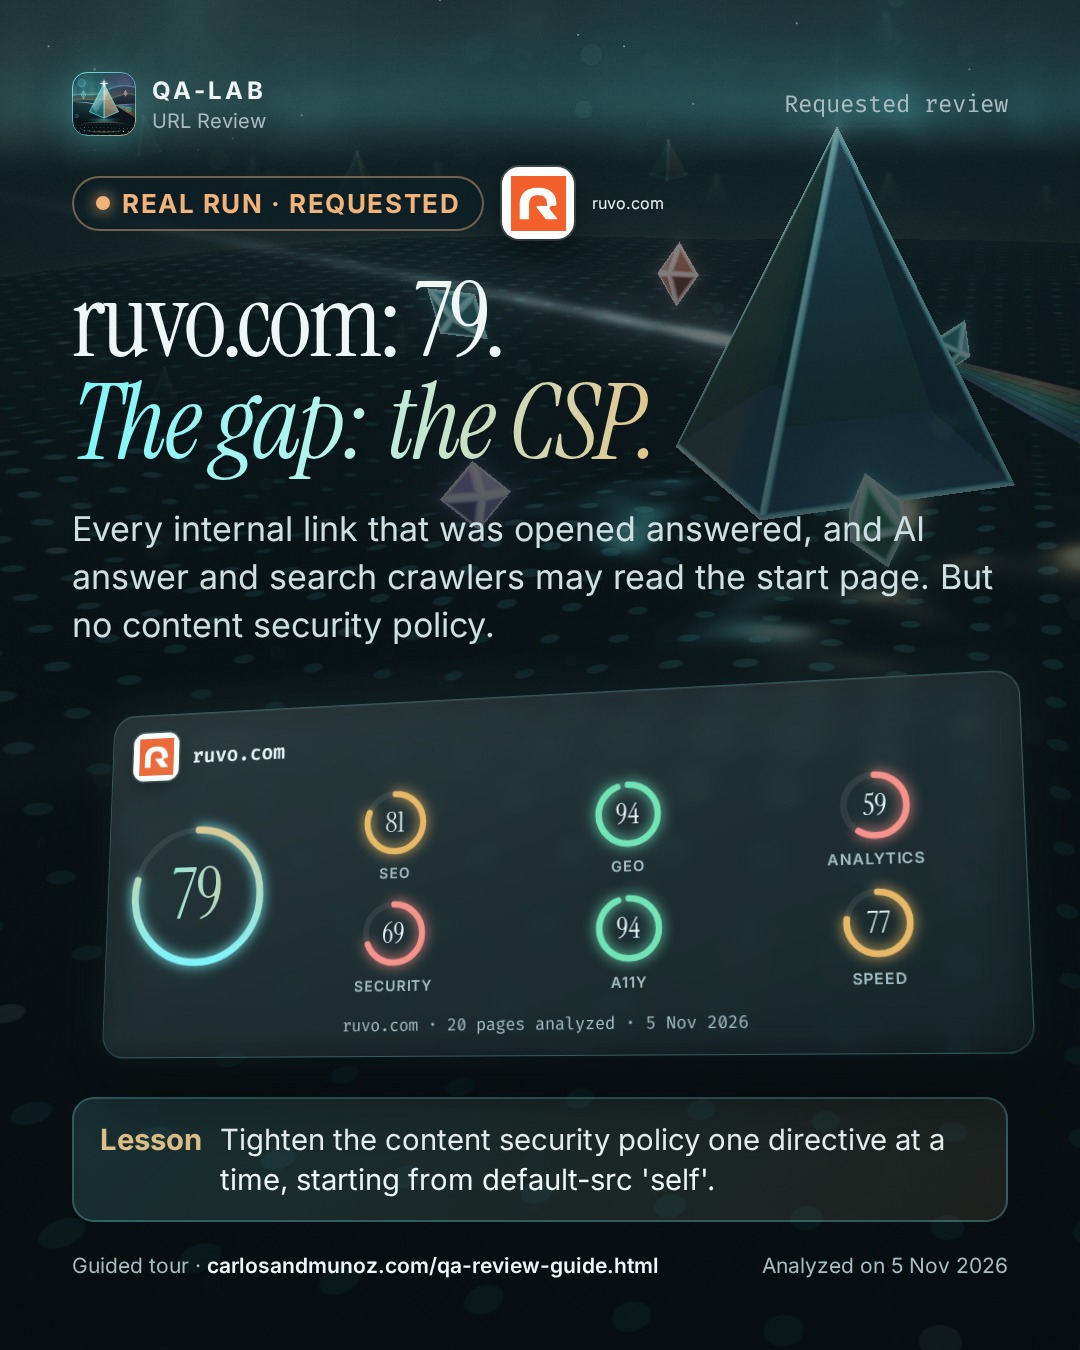
ruvo.com: 79. Die Lücke: das CSP.

Jeder geöffnete interne Link hat geantwortet, und KI-Antwort- und Such-Crawler dürfen die Startseite lesen. Aber keine Inhaltssicherheitsrichtlinie.

Die Lektion für jedes Team: Verschärfen Sie die Inhaltssicherheitsrichtlinie Schritt für Schritt, beginnend mit default-src „self“.

Eine automatisierte Analyse öffentlicher Seiten am 5 November 2026, angefordert durch QA-lab URL Review. Ein Ausgangspunkt, kein Urteil.
Der vollständige Bericht: https://carlosandmunoz.com/qa-review.html?live=u-ruvo-com&utm_source=linkedin&utm_medium=social&utm_campaign=requested-reviews&utm_content=u-ruvo-com

Prüfen Sie Ihre eigene Website: https://carlosandmunoz.com/qa-review.html

#WebSecurity #DevOps #SRE #QA #CSP #QAlab
X
ruvo.com: 79. Die Lücke: das CSP.

Verschärfen Sie die Inhaltssicherheitsrichtlinie Schritt für Schritt, beginnend mit default-src „self“.

carlosandmunoz.com/qa-review?live=u-ruvo-com&utm_source=x&utm_medium=social&utm_campaign=requested-reviews&utm_content=u-ruvo-com
#WebSecurity #QAlab
Instagram
ruvo.com: 79. Die Lücke: das CSP.

Jeder geöffnete interne Link hat geantwortet, und KI-Antwort- und Such-Crawler dürfen die Startseite lesen. Aber keine Inhaltssicherheitsrichtlinie.

Lektion: Verschärfen Sie die Inhaltssicherheitsrichtlinie Schritt für Schritt, beginnend mit default-src „self“.

Eine automatisierte Analyse öffentlicher Seiten am 5 November 2026, angefordert durch QA-lab URL Review. Ein Ausgangspunkt, kein Urteil.
Vollständiger Bericht: Link in der Bio.

Prüfen Sie Ihre eigene Website: https://carlosandmunoz.com/qa-review.html

#WebSecurity #CyberSecurity #QA #CSP #QAlab
Facebook
ruvo.com: 79. Die Lücke: das CSP.

Jeder geöffnete interne Link hat geantwortet, und KI-Antwort- und Such-Crawler dürfen die Startseite lesen. Aber keine Inhaltssicherheitsrichtlinie.

Lektion: Verschärfen Sie die Inhaltssicherheitsrichtlinie Schritt für Schritt, beginnend mit default-src „self“.

Eine automatisierte Analyse öffentlicher Seiten am 5 November 2026, angefordert durch QA-lab URL Review. Ein Ausgangspunkt, kein Urteil.
https://carlosandmunoz.com/qa-review.html?live=u-ruvo-com&utm_source=facebook&utm_medium=social&utm_campaign=requested-reviews&utm_content=u-ruvo-com

Prüfen Sie Ihre eigene Website: https://carlosandmunoz.com/qa-review.html

#WebSecurity #DevOps #QA #QAlab
TikTok
ruvo.com : 79. L'écart : le CSP. Renforcez la politique de sécurité du contenu une directive à la fois, en commençant par default-src 'self'. Analyser votre site: https://carlosandmunoz.com/qa-review-fr.html #WebSecurity #DevOps #SRE #QA #CSP #HTTPHeaders #Cybersécurité #QAlab
YouTube
Chaque lien interne ouvert répond, et les robots de réponse et de recherche IA peuvent lire la page de démarrage. Mais pas de politique de sécurité du contenu.

Leçon : Renforcez la politique de sécurité du contenu une directive à la fois, en commençant par default-src 'self'.

Une analyse automatisée des pages publiques le 5 novembre 2026, demandée via QA-lab URL Review. Un point de départ, pas un verdict.

Rapport complet : https://carlosandmunoz.com/qa-review.html?live=u-ruvo-com&utm_source=youtube&utm_medium=social&utm_campaign=requested-reviews&utm_content=u-ruvo-com

Examinez votre propre site : https://carlosandmunoz.com/qa-review.html

Avis demandés · QA-lab URL Review

#WebSecurity #Vulnerability #DevOps #QA #CSP #HTTPHeaders #Cybersécurité #DéveloppementWeb #Coding #Programming #DevSecOps #QAlab