Jeder geöffnete interne Link hat geantwortet, und KI-Antwort- und Such-Crawler dürfen die Startseite lesen. Doch HSTS wird nicht gesendet.Die Lektion für jedes Team: Senden Sie Strict-Transport-Security mit einem max-age von mindestens einem Jahr, damit Browser nie wieder einfaches http versuchen.Eine automatisierte Analyse öffentlicher Seiten am 6 November 2026, angefordert durch QA-lab URL Review. Ein Ausgangspunkt, kein Urteil. Der vollständige Bericht: carlosandmunoz.com/qa-review.htmlPrüfen Sie Ihre eigene Website: carlosandmunoz.com/qa-review.html#WebSecurity #Vulnerability #DevOps #QA #HSTS #QAlab
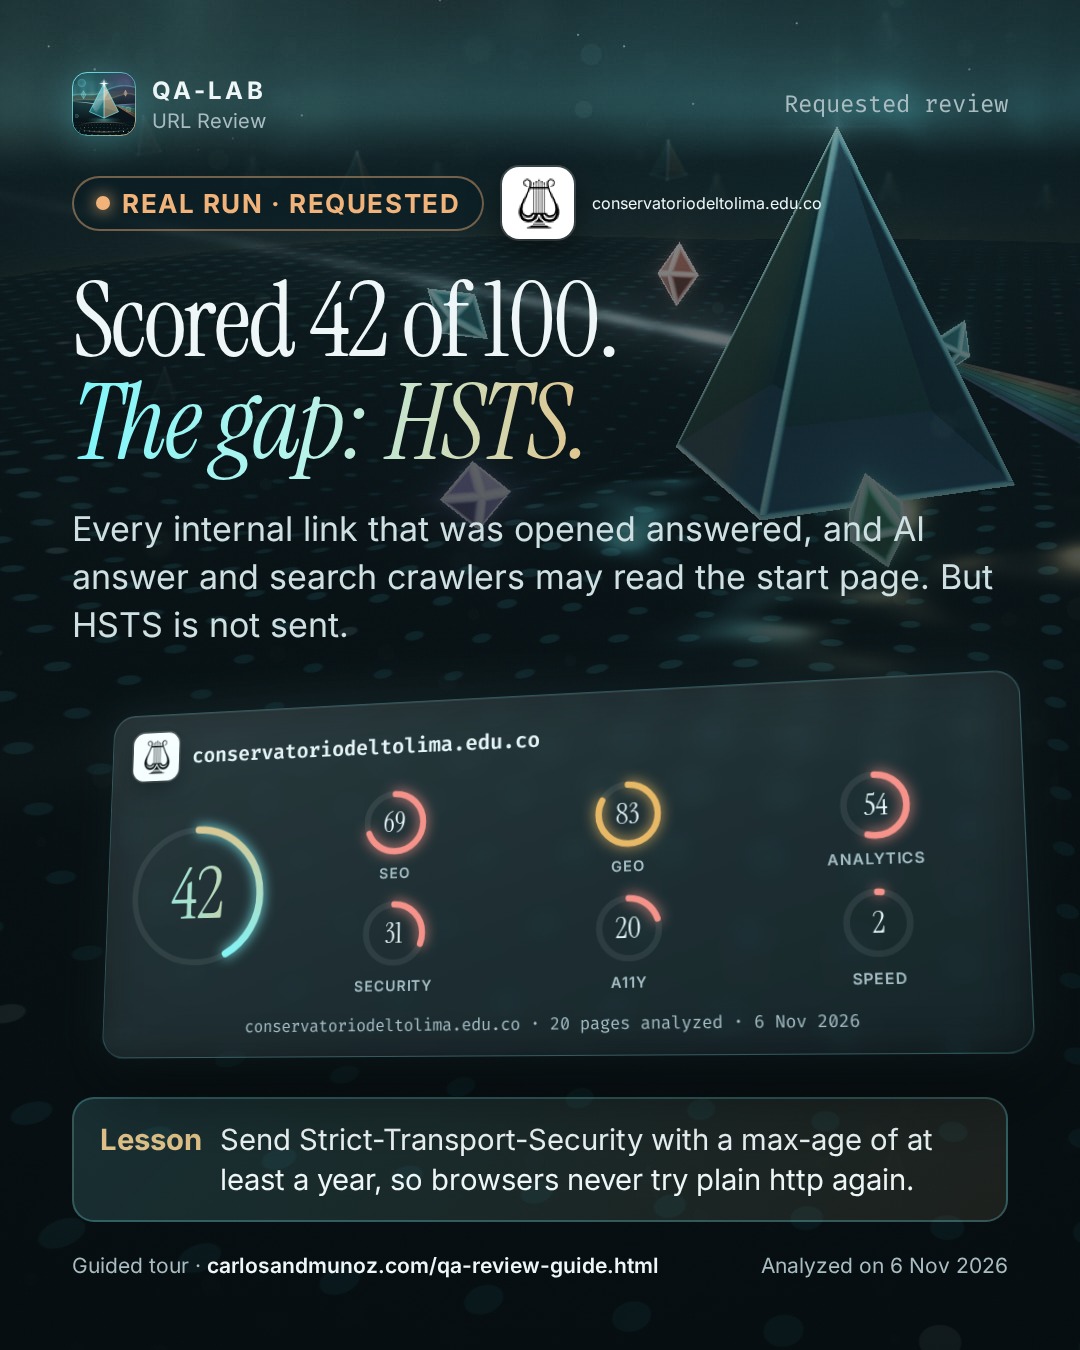
Erzielte 42 von 100. Die Lücke: HSTS.

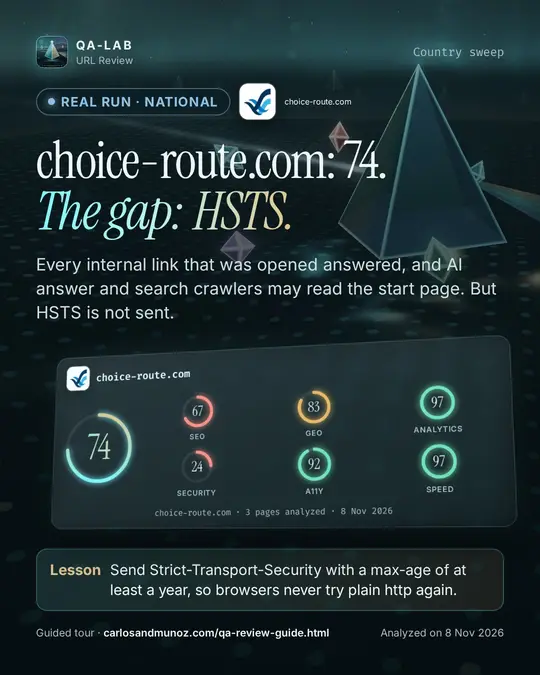
Jeder geöffnete interne Link hat geantwortet, und KI-Antwort- und Such-Crawler dürfen die Startseite lesen. Doch HSTS wird nicht gesendet.

Die Lektion für jedes Team: Senden Sie Strict-Transport-Security mit einem max-age von mindestens einem Jahr, damit Browser nie wieder einfaches http versuchen.

Eine automatisierte Analyse öffentlicher Seiten am 6 November 2026, angefordert durch QA-lab URL Review. Ein Ausgangspunkt, kein Urteil.
Der vollständige Bericht: https://carlosandmunoz.com/qa-review.html?live=u-conservatoriodeltolima-edu-co&utm_source=linkedin&utm_medium=social&utm_campaign=requested-reviews&utm_content=u-conservatoriodeltolima-edu-co

Prüfen Sie Ihre eigene Website: https://carlosandmunoz.com/qa-review.html

#WebSecurity #Vulnerability #DevOps #QA #HSTS #QAlab
X
Erzielte 42 von 100. Die Lücke: HSTS.

Senden Sie Strict-Transport-Security mit einem Höchstalter von mindestens einem Jahr, also…

carlosandmunoz.com/qa-review?live=u-conservatoriodeltolima-edu-co&utm_source=x&utm_medium=social&utm_campaign=requested-reviews&utm_content=u-conservatoriodeltolima-edu-co
Instagram
Erzielte 42 von 100. Die Lücke: HSTS.

Jeder geöffnete interne Link hat geantwortet, und KI-Antwort- und Such-Crawler dürfen die Startseite lesen. Doch HSTS wird nicht gesendet.

Lektion: Senden Sie Strict-Transport-Security mit einem max-age von mindestens einem Jahr, damit Browser nie wieder einfaches http versuchen.

Eine automatisierte Analyse öffentlicher Seiten am 6 November 2026, angefordert durch QA-lab URL Review. Ein Ausgangspunkt, kein Urteil.
Vollständiger Bericht: Link in der Bio.

Prüfen Sie Ihre eigene Website: https://carlosandmunoz.com/qa-review.html

#WebSecurity #CyberSecurity #QA #HSTS #QAlab
Facebook
Erzielte 42 von 100. Die Lücke: HSTS.

Jeder geöffnete interne Link hat geantwortet, und KI-Antwort- und Such-Crawler dürfen die Startseite lesen. Doch HSTS wird nicht gesendet.

Lektion: Senden Sie Strict-Transport-Security mit einem max-age von mindestens einem Jahr, damit Browser nie wieder einfaches http versuchen.

Eine automatisierte Analyse öffentlicher Seiten am 6 November 2026, angefordert durch QA-lab URL Review. Ein Ausgangspunkt, kein Urteil.
https://carlosandmunoz.com/qa-review.html?live=u-conservatoriodeltolima-edu-co&utm_source=facebook&utm_medium=social&utm_campaign=requested-reviews&utm_content=u-conservatoriodeltolima-edu-co

Prüfen Sie Ihre eigene Website: https://carlosandmunoz.com/qa-review.html

#WebSecurity #CyberSecurity #QA #QAlab
TikTok
Scored 42 of 100. The gap: HSTS. Send Strict-Transport-Security with a max-age of at least a year, so browsers never try plain http again. Review your own site: https://carlosandmunoz.com/qa-review.html #WebSecurity #Vulnerability #DevOps #QA #HSTS #HTTPS #LearnOnTikTok #QAlab
YouTube
Every internal link that was opened answered, and AI answer and search crawlers may read the start page. But HSTS is not sent.

Lesson: Send Strict-Transport-Security with a max-age of at least a year, so browsers never try plain http again.

One automated analysis of public pages on 6 Nov 2026, requested through QA-lab URL Review. A starting point, not a verdict.

Full report: https://carlosandmunoz.com/qa-review.html?live=u-conservatoriodeltolima-edu-co&utm_source=youtube&utm_medium=social&utm_campaign=requested-reviews&utm_content=u-conservatoriodeltolima-edu-co

Review your own site: https://carlosandmunoz.com/qa-review.html

Requested reviews · QA-lab URL Review

#WebSecurity #CyberSecurity #Vulnerability #QA #HSTS #HTTPS #WebDevelopment #Coding #OWASP #QAEngineer #DevSecOps #QAlab