Um ano de HSTS, framing limitado à própria origem e NewsMediaOrganization em JSON-LD. Sua content security policy existe, mas o default-src permite qualquer origem https: mais 'unsafe-inline' e 'unsafe-eval'.A lição para toda equipe: Liste os hosts de script que você realmente usa e depois tire o 'unsafe-eval'. Uma política que permite tudo não bloqueia nada.Uma análise automatizada de páginas públicas em 19 out. 2026. Um ponto de partida, não um veredito. Como a revisão funciona, passo a passo: carlosandmunoz.com/qa-review-guide.html#WebSecurity #CSP #News #QA #QAlab
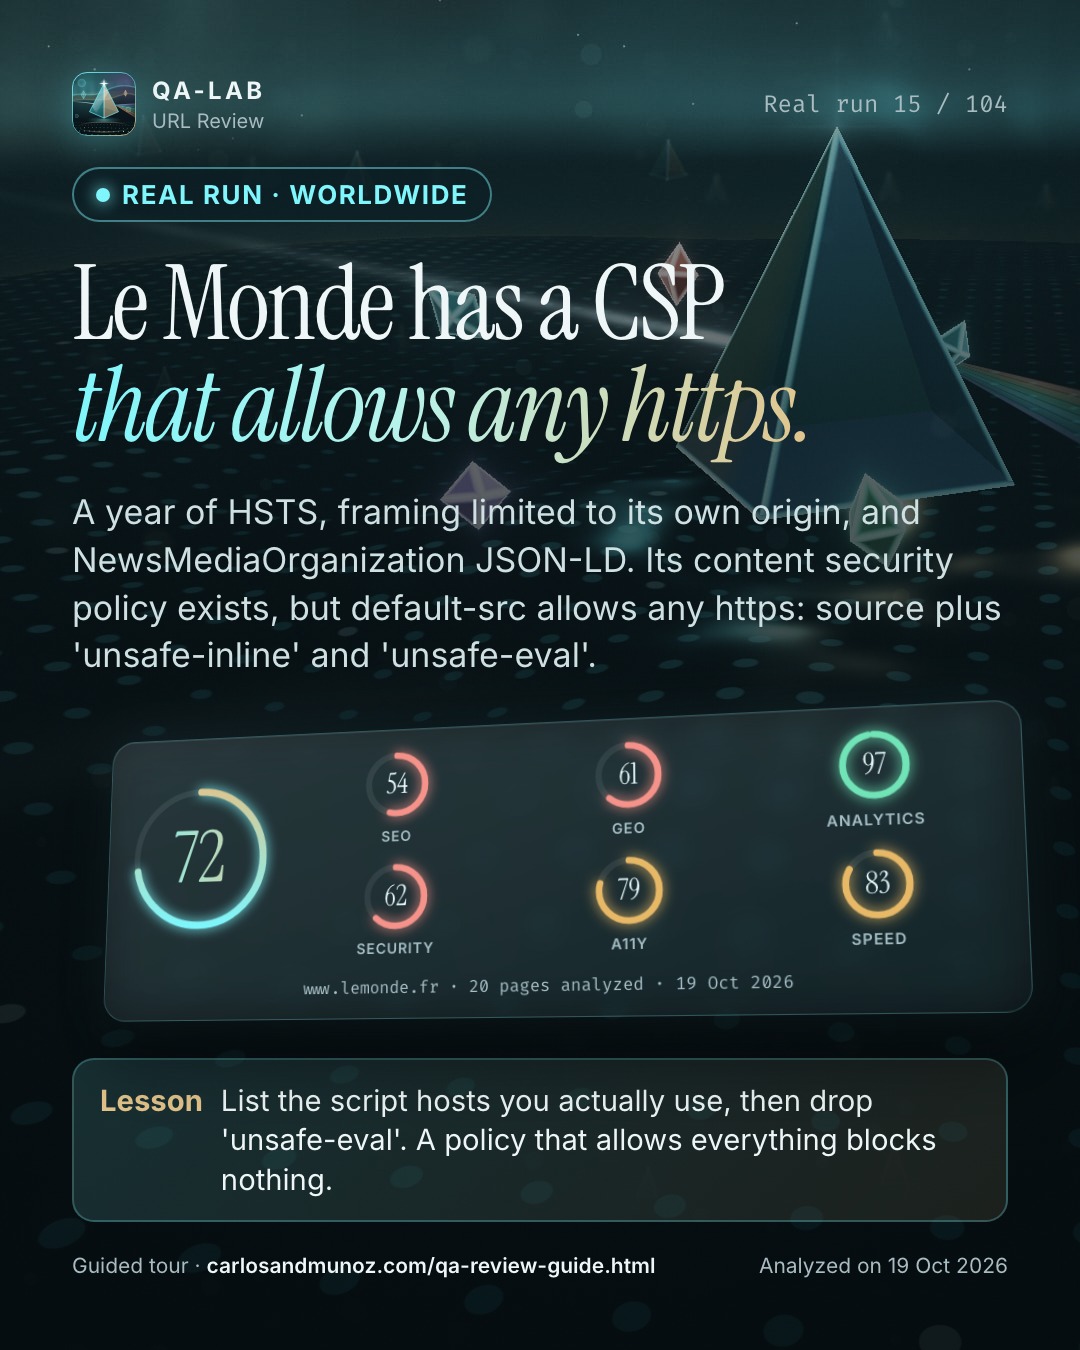
O Le Monde tem um CSP que permite qualquer https.

Um ano de HSTS, framing limitado à própria origem e NewsMediaOrganization em JSON-LD. Sua content security policy existe, mas o default-src permite qualquer origem https: mais 'unsafe-inline' e 'unsafe-eval'.

A lição para toda equipe: Liste os hosts de script que você realmente usa e depois tire o 'unsafe-eval'. Uma política que permite tudo não bloqueia nada.

Uma análise automatizada de páginas públicas em 19 out. 2026. Um ponto de partida, não um veredito.
Como a revisão funciona, passo a passo: https://carlosandmunoz.com/qa-review-guide.html?utm_source=linkedin&utm_medium=social&utm_campaign=runs-100-2026-11&utm_content=lemonde

#WebSecurity #CSP #News #QA #QAlab
X
O Le Monde tem um CSP que permite qualquer https.

Liste os hosts de script que você realmente usa e depois tire o 'unsafe-eval'. Uma política que permite tudo não bloqueia nada.

carlosandmunoz.com/qa-review-guide?utm_source=x&utm_medium=social&utm_campaign=runs-100-2026-11&utm_content=lemonde
Instagram
O Le Monde tem um CSP que permite qualquer https.

Um ano de HSTS, framing limitado à própria origem e NewsMediaOrganization em JSON-LD. Sua content security policy existe, mas o default-src permite qualquer origem https: mais 'unsafe-inline' e 'unsafe-eval'.

Lição: Liste os hosts de script que você realmente usa e depois tire o 'unsafe-eval'. Uma política que permite tudo não bloqueia nada.

Uma análise automatizada de páginas públicas em 19 out. 2026. Um ponto de partida, não um veredito.
Guia: link na bio.

#WebSecurity #CSP #News #QA #WebDev #QAlab
Facebook
O Le Monde tem um CSP que permite qualquer https.

Um ano de HSTS, framing limitado à própria origem e NewsMediaOrganization em JSON-LD. Sua content security policy existe, mas o default-src permite qualquer origem https: mais 'unsafe-inline' e 'unsafe-eval'.

Lição: Liste os hosts de script que você realmente usa e depois tire o 'unsafe-eval'. Uma política que permite tudo não bloqueia nada.

Uma análise automatizada de páginas públicas em 19 out. 2026. Um ponto de partida, não um veredito.
https://carlosandmunoz.com/qa-review-guide.html?utm_source=facebook&utm_medium=social&utm_campaign=runs-100-2026-11&utm_content=lemonde

#QAlab
TikTok
Le Monde has a CSP that allows any https. List the script hosts you actually use, then drop 'unsafe-eval'. A policy that allows everything blocks nothing. #WebSecurity #CSP #News #QA #techtok #QAlab
YouTube
A year of HSTS, framing limited to its own origin, and NewsMediaOrganization JSON-LD. Its content security policy exists, but default-src allows any https: source plus 'unsafe-inline' and 'unsafe-eval'.

Lesson: List the script hosts you actually use, then drop 'unsafe-eval'. A policy that allows everything blocks nothing.

One automated analysis of public pages on 19 Oct 2026. A starting point, not a verdict.

Guide: https://carlosandmunoz.com/qa-review-guide.html?utm_source=youtube&utm_medium=social&utm_campaign=runs-100-2026-11&utm_content=lemonde

Real runs · QA-lab URL Review