Ein Jahr HSTS, Framing nur vom eigenen Origin und NewsMediaOrganization-JSON-LD. Eine Content Security Policy existiert, doch default-src erlaubt jede https:-Quelle plus 'unsafe-inline' und 'unsafe-eval'.Die Lektion für jedes Team: Listen Sie die Skript-Hosts, die Sie wirklich nutzen, und streichen Sie dann 'unsafe-eval'. Eine Policy, die alles erlaubt, blockiert nichts.Eine automatisierte Analyse öffentlicher Seiten am 19. Okt. 2026. Ein Ausgangspunkt, kein Urteil. So funktioniert die Prüfung, Schritt für Schritt: carlosandmunoz.com/qa-review-guide.html#WebSecurity #CSP #News #QA #QAlab
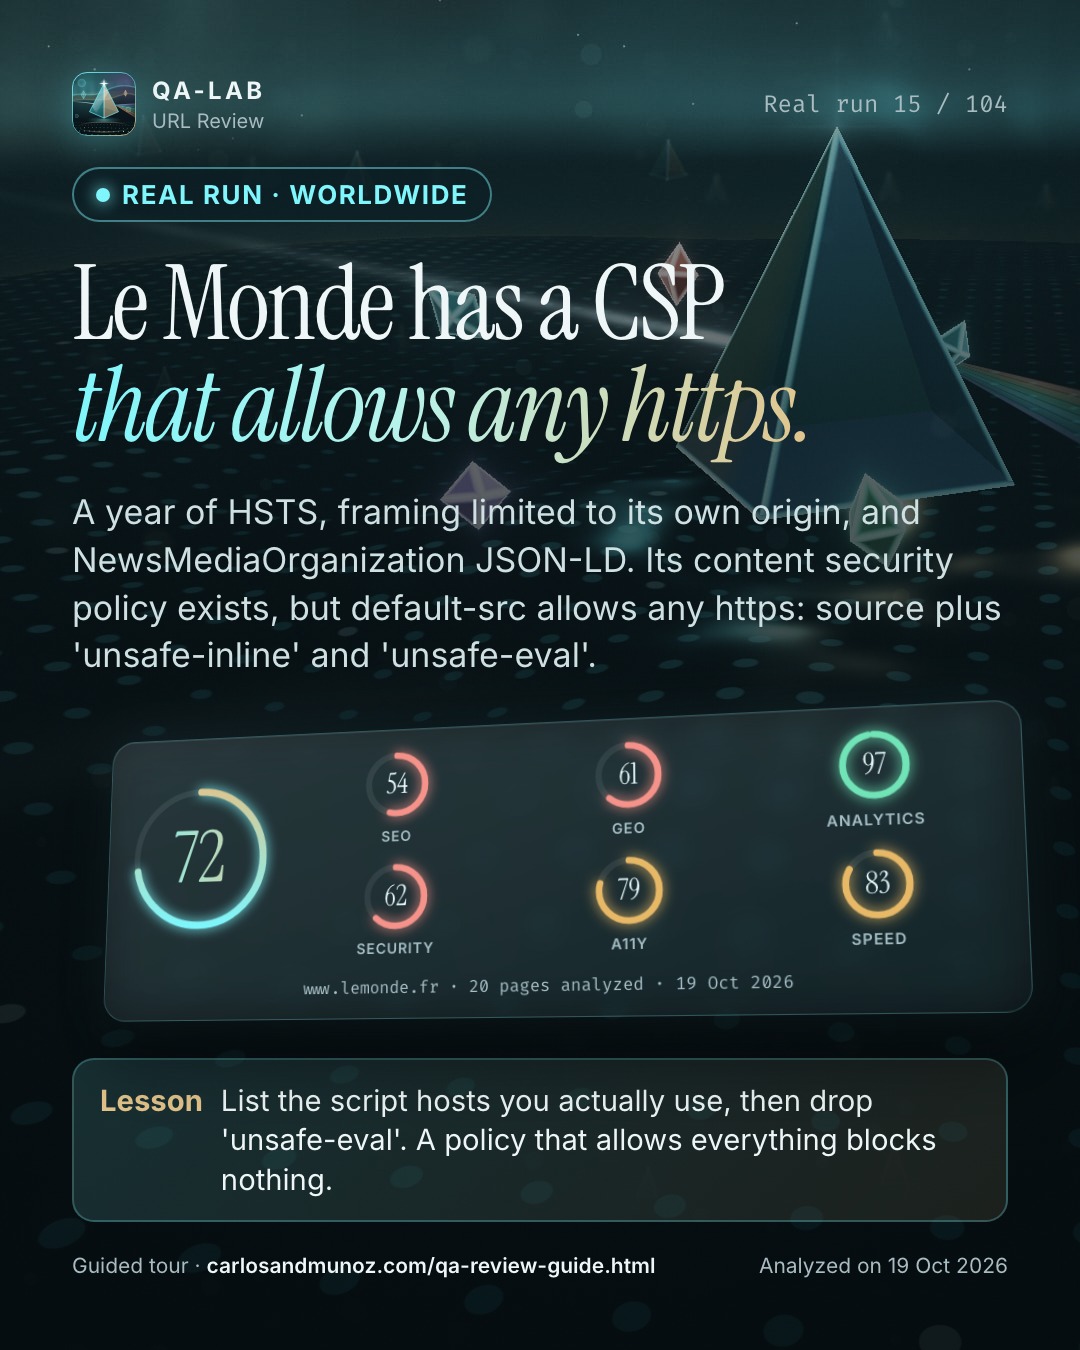
Le Monde hat eine CSP, die jedes https erlaubt.

Ein Jahr HSTS, Framing nur vom eigenen Origin und NewsMediaOrganization-JSON-LD. Eine Content Security Policy existiert, doch default-src erlaubt jede https:-Quelle plus 'unsafe-inline' und 'unsafe-eval'.

Die Lektion für jedes Team: Listen Sie die Skript-Hosts, die Sie wirklich nutzen, und streichen Sie dann 'unsafe-eval'. Eine Policy, die alles erlaubt, blockiert nichts.

Eine automatisierte Analyse öffentlicher Seiten am 19. Okt. 2026. Ein Ausgangspunkt, kein Urteil.
So funktioniert die Prüfung, Schritt für Schritt: https://carlosandmunoz.com/qa-review-guide.html?utm_source=linkedin&utm_medium=social&utm_campaign=runs-100-2026-11&utm_content=lemonde

#WebSecurity #CSP #News #QA #QAlab
X
Le Monde hat eine CSP, die jedes https erlaubt.

Listen Sie die Skript-Hosts, die Sie wirklich nutzen, und streichen Sie dann 'unsafe-eval'. Eine Policy, die alles erlaubt, blockiert nichts.

carlosandmunoz.com/qa-review-guide?utm_source=x&utm_medium=social&utm_campaign=runs-100-2026-11&utm_content=lemonde
Instagram
Le Monde hat eine CSP, die jedes https erlaubt.

Ein Jahr HSTS, Framing nur vom eigenen Origin und NewsMediaOrganization-JSON-LD. Eine Content Security Policy existiert, doch default-src erlaubt jede https:-Quelle plus 'unsafe-inline' und 'unsafe-eval'.

Lektion: Listen Sie die Skript-Hosts, die Sie wirklich nutzen, und streichen Sie dann 'unsafe-eval'. Eine Policy, die alles erlaubt, blockiert nichts.

Eine automatisierte Analyse öffentlicher Seiten am 19. Okt. 2026. Ein Ausgangspunkt, kein Urteil.
Leitfaden: Link in der Bio.

#WebSecurity #CSP #News #QA #WebDev #QAlab
Facebook
Le Monde hat eine CSP, die jedes https erlaubt.

Ein Jahr HSTS, Framing nur vom eigenen Origin und NewsMediaOrganization-JSON-LD. Eine Content Security Policy existiert, doch default-src erlaubt jede https:-Quelle plus 'unsafe-inline' und 'unsafe-eval'.

Lektion: Listen Sie die Skript-Hosts, die Sie wirklich nutzen, und streichen Sie dann 'unsafe-eval'. Eine Policy, die alles erlaubt, blockiert nichts.

Eine automatisierte Analyse öffentlicher Seiten am 19. Okt. 2026. Ein Ausgangspunkt, kein Urteil.
https://carlosandmunoz.com/qa-review-guide.html?utm_source=facebook&utm_medium=social&utm_campaign=runs-100-2026-11&utm_content=lemonde

#QAlab
TikTok
Le Monde has a CSP that allows any https. List the script hosts you actually use, then drop 'unsafe-eval'. A policy that allows everything blocks nothing. #WebSecurity #CSP #News #QA #techtok #QAlab
YouTube
A year of HSTS, framing limited to its own origin, and NewsMediaOrganization JSON-LD. Its content security policy exists, but default-src allows any https: source plus 'unsafe-inline' and 'unsafe-eval'.

Lesson: List the script hosts you actually use, then drop 'unsafe-eval'. A policy that allows everything blocks nothing.

One automated analysis of public pages on 19 Oct 2026. A starting point, not a verdict.

Guide: https://carlosandmunoz.com/qa-review-guide.html?utm_source=youtube&utm_medium=social&utm_campaign=runs-100-2026-11&utm_content=lemonde

Real runs · QA-lab URL Review