Les pages déclarent leur langue régionale, comme es-CO, et portent un JSON-LD riche. Mais les pages analysées n’envoient ni HSTS, ni politique de sécurité du contenu, ni X-Frame-Options, ni nosniff, et http passe à https par une 302.La leçon pour chaque équipe : Commencez par quatre en-têtes : Strict-Transport-Security, X-Content-Type-Options, frame-ancestors et une CSP en report-only.Une analyse automatisée des pages publiques, le 19 oct. 2026. Un point de départ, pas un verdict. Comment fonctionne la revue, étape par étape : carlosandmunoz.com/qa-review-guide.html#WebSecurity #HTTPHeaders #News #QA #QAlab
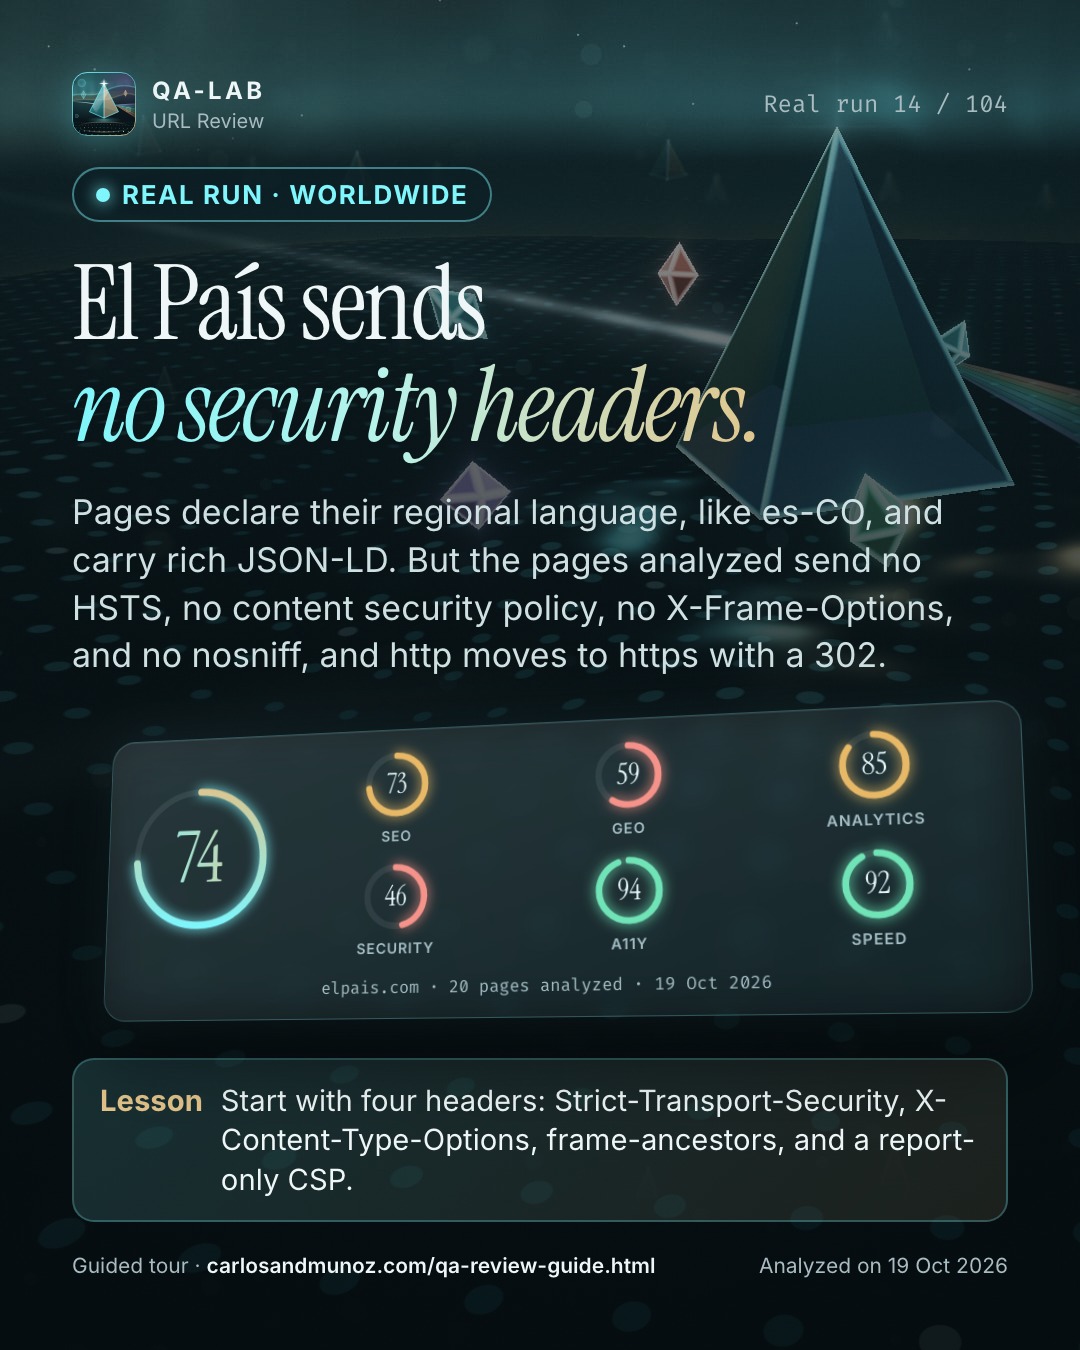
El País n’envoie aucun en-tête de sécurité.

Les pages déclarent leur langue régionale, comme es-CO, et portent un JSON-LD riche. Mais les pages analysées n’envoient ni HSTS, ni politique de sécurité du contenu, ni X-Frame-Options, ni nosniff, et http passe à https par une 302.

La leçon pour chaque équipe : Commencez par quatre en-têtes : Strict-Transport-Security, X-Content-Type-Options, frame-ancestors et une CSP en report-only.

Une analyse automatisée des pages publiques, le 19 oct. 2026. Un point de départ, pas un verdict.
Comment fonctionne la revue, étape par étape : https://carlosandmunoz.com/qa-review-guide.html?utm_source=linkedin&utm_medium=social&utm_campaign=runs-100-2026-11&utm_content=elpais

#WebSecurity #HTTPHeaders #News #QA #QAlab
X
El País n’envoie aucun en-tête de sécurité.

Commencez par quatre en-têtes : Strict-Transport-Security, X-Content-Type-Options, frame-ancestors et une CSP en report-only.

https://carlosandmunoz.com/qa-review-guide.html?utm_source=x&utm_medium=social&utm_campaign=runs-100-2026-11&utm_content=elpais
Instagram
El País n’envoie aucun en-tête de sécurité.

Les pages déclarent leur langue régionale, comme es-CO, et portent un JSON-LD riche. Mais les pages analysées n’envoient ni HSTS, ni politique de sécurité du contenu, ni X-Frame-Options, ni nosniff, et http passe à https par une 302.

La leçon : Commencez par quatre en-têtes : Strict-Transport-Security, X-Content-Type-Options, frame-ancestors et une CSP en report-only.

Une analyse automatisée des pages publiques, le 19 oct. 2026. Un point de départ, pas un verdict.
Guide : lien en bio.

#WebSecurity #HTTPHeaders #News #QA #WebDev #QAlab
Facebook
El País n’envoie aucun en-tête de sécurité.

Les pages déclarent leur langue régionale, comme es-CO, et portent un JSON-LD riche. Mais les pages analysées n’envoient ni HSTS, ni politique de sécurité du contenu, ni X-Frame-Options, ni nosniff, et http passe à https par une 302.

La leçon : Commencez par quatre en-têtes : Strict-Transport-Security, X-Content-Type-Options, frame-ancestors et une CSP en report-only.

Une analyse automatisée des pages publiques, le 19 oct. 2026. Un point de départ, pas un verdict.
https://carlosandmunoz.com/qa-review-guide.html?utm_source=facebook&utm_medium=social&utm_campaign=runs-100-2026-11&utm_content=elpais

#QAlab
TikTok
El País sends no security headers. Start with four headers: Strict-Transport-Security, X-Content-Type-Options, frame-ancestors, and a report-only CSP. #WebSecurity #HTTPHeaders #News #QA #techtok #QAlab
YouTube
Pages declare their regional language, like es-CO, and carry rich JSON-LD. But the pages analyzed send no HSTS, no content security policy, no X-Frame-Options, and no nosniff, and http moves to https with a 302.

Lesson: Start with four headers: Strict-Transport-Security, X-Content-Type-Options, frame-ancestors, and a report-only CSP.

One automated analysis of public pages on 19 Oct 2026. A starting point, not a verdict.

Guide: https://carlosandmunoz.com/qa-review-guide.html?utm_source=youtube&utm_medium=social&utm_campaign=runs-100-2026-11&utm_content=elpais

Real runs · QA-lab URL Review