Un security.txt per i ricercatori, una sitemap indicata in robots.txt e HSTS. La sua content security policy è in modalità report-only, quindi il browser registra le violazioni ma non blocca nulla.La lezione per ogni team: Leggi i report per qualche settimana, sistema ciò che segnalano, poi passa l’header a Content-Security-Policy.Un’analisi automatica di pagine pubbliche: 19 ott. 2026. Un punto di partenza, non un verdetto. Come funziona la review, passo dopo passo: carlosandmunoz.com/qa-review-guide.html#WebSecurity #CSP #Humanitarian #QA #QAlab
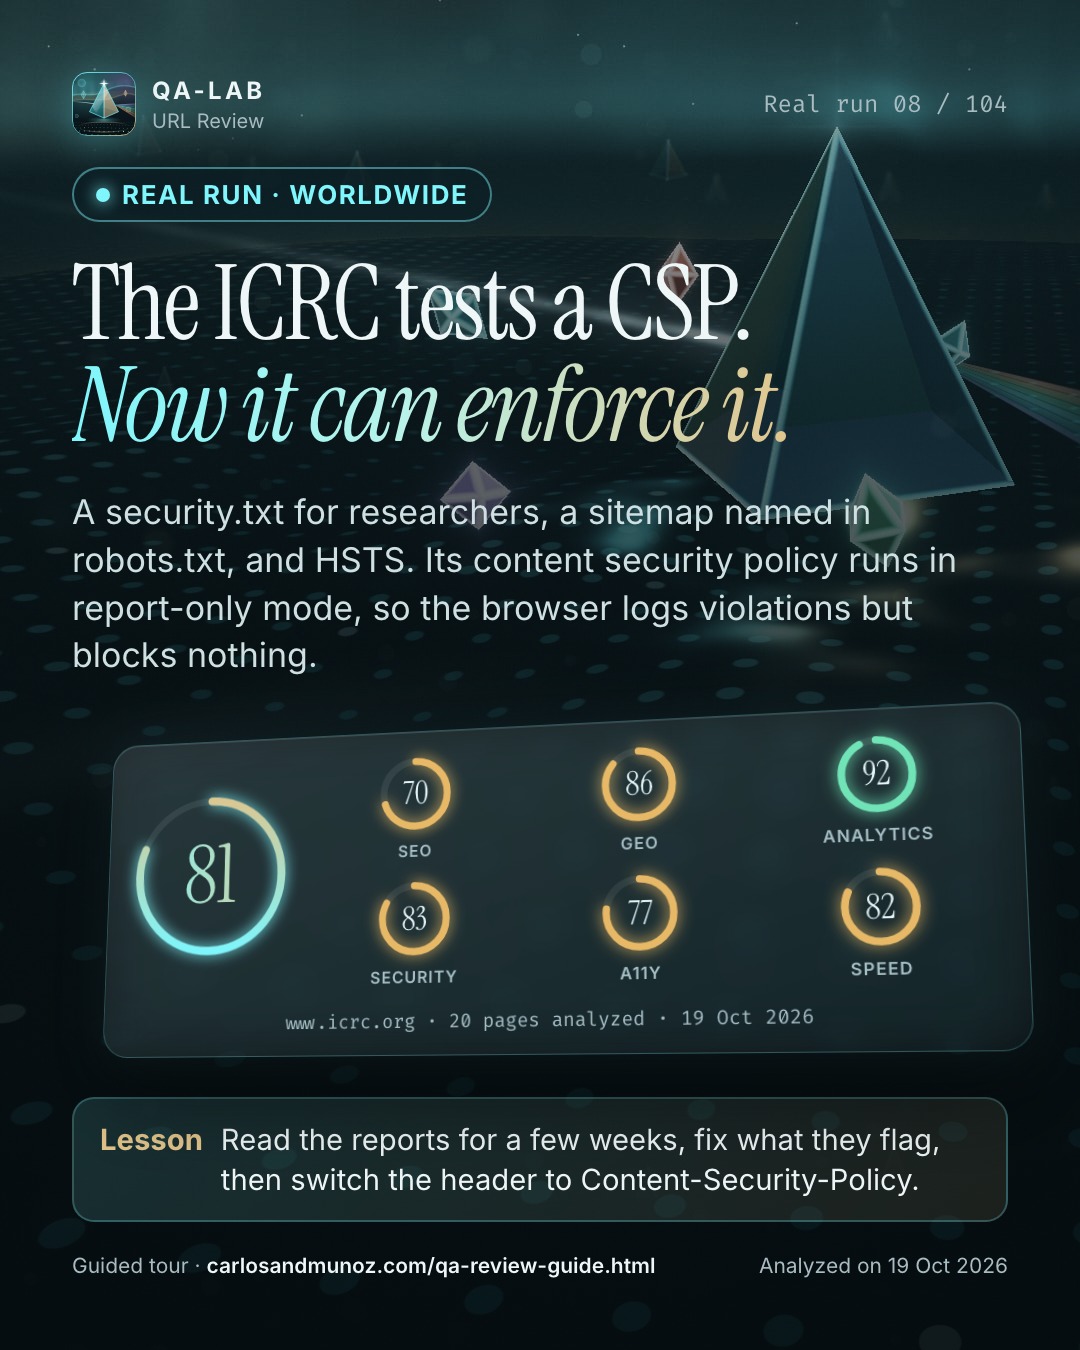
L’ICRC testa una CSP. Ora può farla rispettare.

Un security.txt per i ricercatori, una sitemap indicata in robots.txt e HSTS. La sua content security policy è in modalità report-only, quindi il browser registra le violazioni ma non blocca nulla.

La lezione per ogni team: Leggi i report per qualche settimana, sistema ciò che segnalano, poi passa l’header a Content-Security-Policy.

Un’analisi automatica di pagine pubbliche: 19 ott. 2026. Un punto di partenza, non un verdetto.
Come funziona la review, passo dopo passo: https://carlosandmunoz.com/qa-review-guide.html?utm_source=linkedin&utm_medium=social&utm_campaign=runs-100-2026-11&utm_content=icrc

#WebSecurity #CSP #Humanitarian #QA #QAlab
X
L’ICRC testa una CSP. Ora può farla rispettare.

Leggi i report per qualche settimana, sistema ciò che segnalano, poi passa l’header a Content-Security-Policy.

https://carlosandmunoz.com/qa-review-guide.html?utm_source=x&utm_medium=social&utm_campaign=runs-100-2026-11&utm_content=icrc
Instagram
L’ICRC testa una CSP. Ora può farla rispettare.

Un security.txt per i ricercatori, una sitemap indicata in robots.txt e HSTS. La sua content security policy è in modalità report-only, quindi il browser registra le violazioni ma non blocca nulla.

Lezione: Leggi i report per qualche settimana, sistema ciò che segnalano, poi passa l’header a Content-Security-Policy.

Un’analisi automatica di pagine pubbliche: 19 ott. 2026. Un punto di partenza, non un verdetto.
Guida: link in bio.

#WebSecurity #CSP #Humanitarian #QA #WebDev #QAlab
Facebook
L’ICRC testa una CSP. Ora può farla rispettare.

Un security.txt per i ricercatori, una sitemap indicata in robots.txt e HSTS. La sua content security policy è in modalità report-only, quindi il browser registra le violazioni ma non blocca nulla.

Lezione: Leggi i report per qualche settimana, sistema ciò che segnalano, poi passa l’header a Content-Security-Policy.

Un’analisi automatica di pagine pubbliche: 19 ott. 2026. Un punto di partenza, non un verdetto.
https://carlosandmunoz.com/qa-review-guide.html?utm_source=facebook&utm_medium=social&utm_campaign=runs-100-2026-11&utm_content=icrc

#QAlab
TikTok
The ICRC tests a CSP. Now it can enforce it. Read the reports for a few weeks, fix what they flag, then switch the header to Content-Security-Policy. #WebSecurity #CSP #Humanitarian #QA #techtok #QAlab
YouTube
A security.txt for researchers, a sitemap named in robots.txt, and HSTS. Its content security policy runs in report-only mode, so the browser logs violations but blocks nothing.

Lesson: Read the reports for a few weeks, fix what they flag, then switch the header to Content-Security-Policy.

One automated analysis of public pages on 19 Oct 2026. A starting point, not a verdict.

Guide: https://carlosandmunoz.com/qa-review-guide.html?utm_source=youtube&utm_medium=social&utm_campaign=runs-100-2026-11&utm_content=icrc

Real runs · QA-lab URL Review