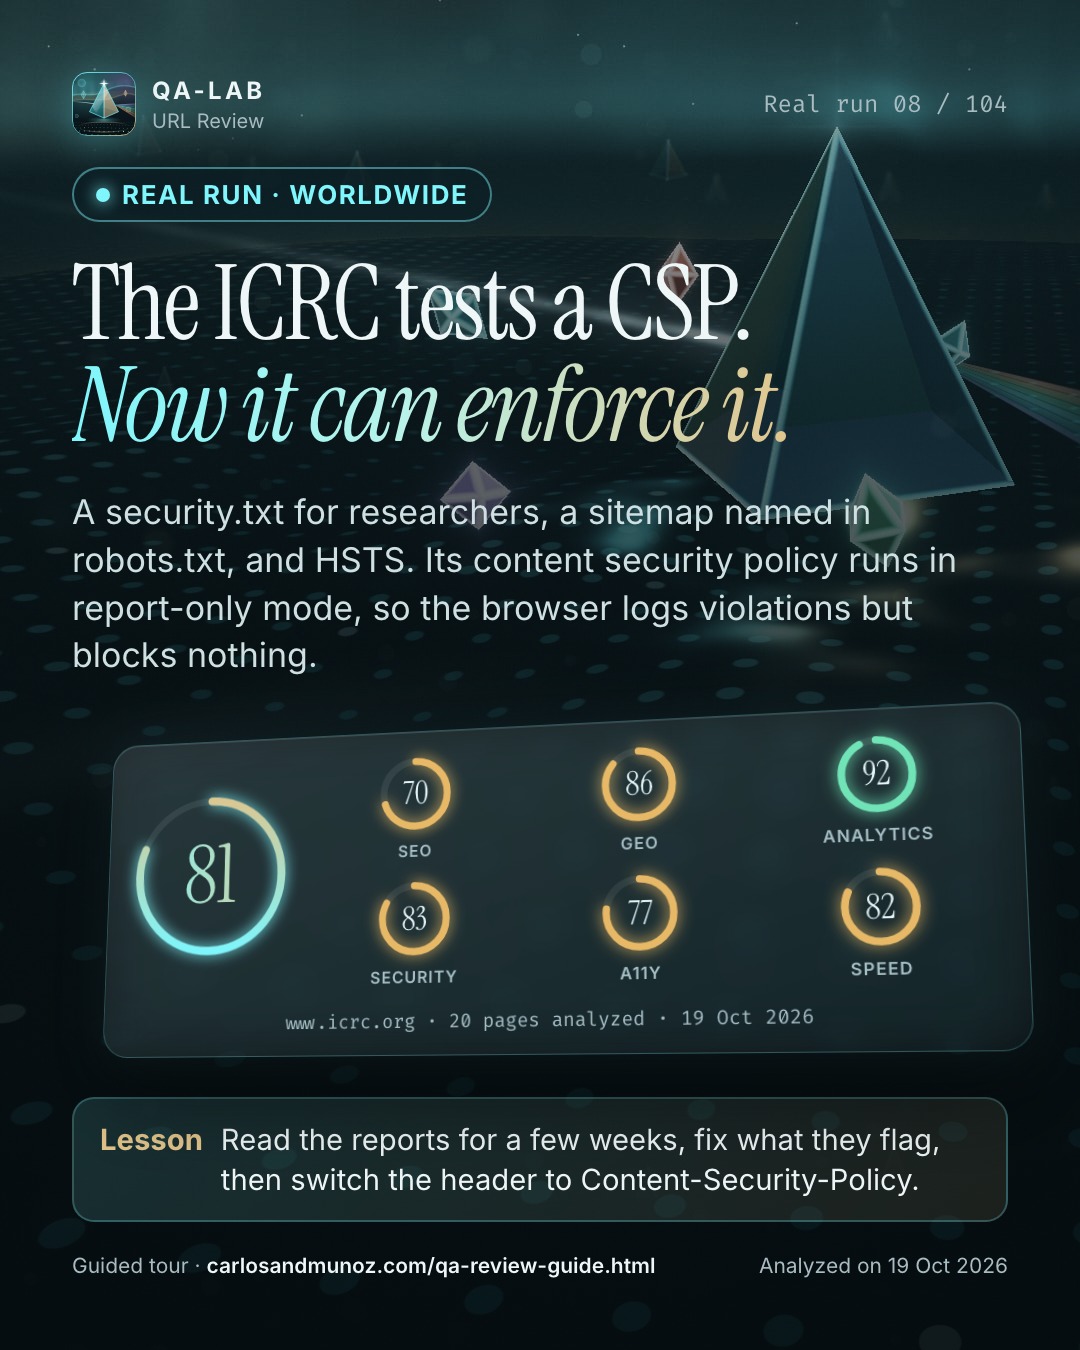
Le CICR teste une CSP. Maintenant, il peut l’imposer.
Un security.txt pour les chercheurs, un sitemap indiqué dans robots.txt, et HSTS. Sa politique de sécurité du contenu est en mode report-only : le navigateur journalise les violations mais ne bloque rien.La leçon pour chaque équipe : Lisez les rapports pendant quelques semaines, corrigez ce qu’ils signalent, puis passez l’en-tête en Content-Security-Policy.Une analyse automatisée des pages publiques, le 19 oct. 2026. Un point de départ, pas un verdict. Comment fonctionne la revue, étape par étape : carlosandmunoz.com/qa-review-guide.html#WebSecurity #CSP #Humanitarian #QA #QAlab
Le CICR teste une CSP. Maintenant, il peut l’imposer.

Un security.txt pour les chercheurs, un sitemap indiqué dans robots.txt, et HSTS. Sa politique de sécurité du contenu est en mode report-only : le navigateur journalise les violations mais ne bloque rien.

La leçon pour chaque équipe : Lisez les rapports pendant quelques semaines, corrigez ce qu’ils signalent, puis passez l’en-tête en Content-Security-Policy.

Une analyse automatisée des pages publiques, le 19 oct. 2026. Un point de départ, pas un verdict.
Comment fonctionne la revue, étape par étape : https://carlosandmunoz.com/qa-review-guide.html?utm_source=linkedin&utm_medium=social&utm_campaign=runs-100-2026-11&utm_content=icrc

#WebSecurity #CSP #Humanitarian #QA #QAlab
X
Le CICR teste une CSP. Maintenant, il peut l’imposer.

Lisez les rapports pendant quelques semaines, corrigez ce qu’ils signalent, puis passez l’en-tête en Content-Security-Policy.

https://carlosandmunoz.com/qa-review-guide.html?utm_source=x&utm_medium=social&utm_campaign=runs-100-2026-11&utm_content=icrc
Instagram
Le CICR teste une CSP. Maintenant, il peut l’imposer.

Un security.txt pour les chercheurs, un sitemap indiqué dans robots.txt, et HSTS. Sa politique de sécurité du contenu est en mode report-only : le navigateur journalise les violations mais ne bloque rien.

La leçon : Lisez les rapports pendant quelques semaines, corrigez ce qu’ils signalent, puis passez l’en-tête en Content-Security-Policy.

Une analyse automatisée des pages publiques, le 19 oct. 2026. Un point de départ, pas un verdict.
Guide : lien en bio.

#WebSecurity #CSP #Humanitarian #QA #WebDev #QAlab
Facebook
Le CICR teste une CSP. Maintenant, il peut l’imposer.

Un security.txt pour les chercheurs, un sitemap indiqué dans robots.txt, et HSTS. Sa politique de sécurité du contenu est en mode report-only : le navigateur journalise les violations mais ne bloque rien.

La leçon : Lisez les rapports pendant quelques semaines, corrigez ce qu’ils signalent, puis passez l’en-tête en Content-Security-Policy.

Une analyse automatisée des pages publiques, le 19 oct. 2026. Un point de départ, pas un verdict.
https://carlosandmunoz.com/qa-review-guide.html?utm_source=facebook&utm_medium=social&utm_campaign=runs-100-2026-11&utm_content=icrc

#QAlab
TikTok
The ICRC tests a CSP. Now it can enforce it. Read the reports for a few weeks, fix what they flag, then switch the header to Content-Security-Policy. #WebSecurity #CSP #Humanitarian #QA #techtok #QAlab
YouTube
A security.txt for researchers, a sitemap named in robots.txt, and HSTS. Its content security policy runs in report-only mode, so the browser logs violations but blocks nothing.

Lesson: Read the reports for a few weeks, fix what they flag, then switch the header to Content-Security-Policy.

One automated analysis of public pages on 19 Oct 2026. A starting point, not a verdict.

Guide: https://carlosandmunoz.com/qa-review-guide.html?utm_source=youtube&utm_medium=social&utm_campaign=runs-100-2026-11&utm_content=icrc

Real runs · QA-lab URL Review