Os cabeçalhos da sua resposta pública dizem mais do que você imagina.
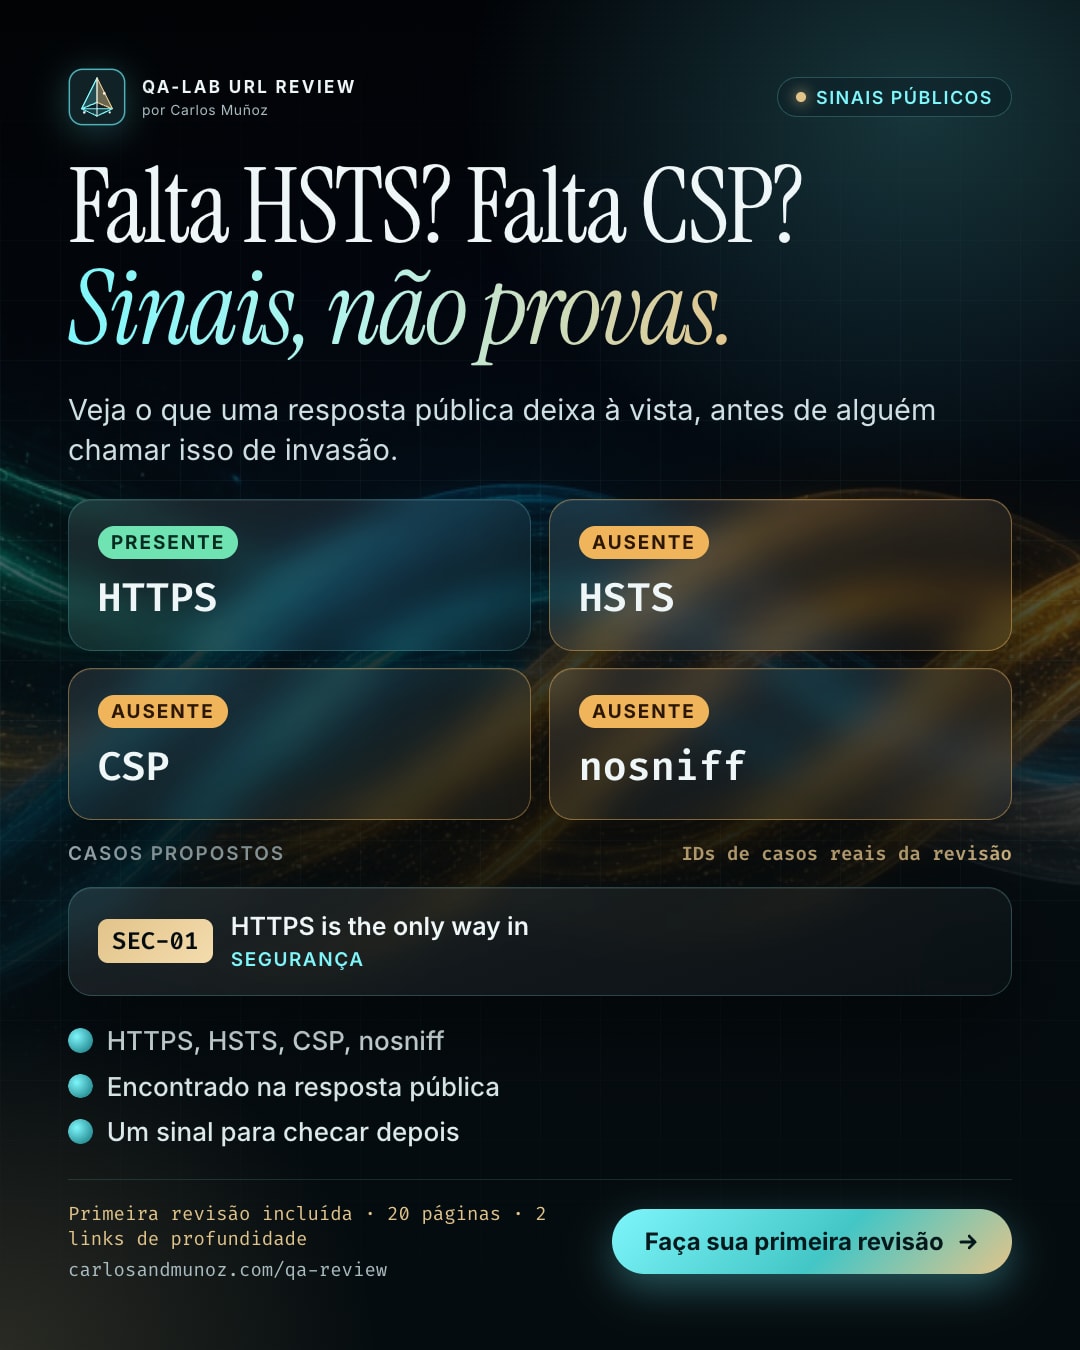
A revisão lista as marcas de segurança que uma resposta pública mostra, como HTTPS, HSTS, CSP e nosniff, como sinais para checar depois. Não é um teste de invasão nem prova de invasão.→ HTTPS, HSTS, CSP, nosniff → Encontrado na resposta pública → Um sinal para checar depoisPrimeira revisão incluída · 20 páginas · 2 links de profundidade Propõe casos de teste a partir de uma leitura pública. Não os executa, não faz login, não envia formulários nem gera carga.Teste com uma URL pública: carlosandmunoz.com/qa-review-pt.html#TesteDeSoftware #QA #AutomaçãoDeTestes #WebSecurity #HTTPHeaders
Os cabeçalhos da sua resposta pública dizem mais do que você imagina.

A revisão lista as marcas de segurança que uma resposta pública mostra, como HTTPS, HSTS, CSP e nosniff, como sinais para checar depois. Não é um teste de invasão nem prova de invasão.

→ HTTPS, HSTS, CSP, nosniff
→ Encontrado na resposta pública
→ Um sinal para checar depois

Primeira revisão incluída · 20 páginas · 2 links de profundidade
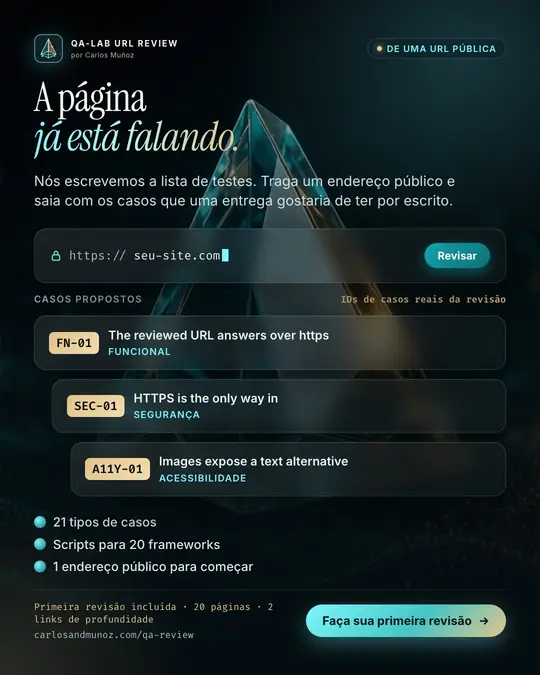
Propõe casos de teste a partir de uma leitura pública. Não os executa, não faz login, não envia formulários nem gera carga.

Teste com uma URL pública: https://carlosandmunoz.com/qa-review-pt.html?utm_source=linkedin&utm_medium=social&utm_campaign=url-review-security&utm_content=pt

#TesteDeSoftware #QA #AutomaçãoDeTestes #WebSecurity #HTTPHeaders
X
Os cabeçalhos da sua resposta pública dizem mais do que você imagina.

Primeira revisão incluída · 20 páginas · 2 links de profundidade

https://carlosandmunoz.com/qa-review-pt.html?utm_source=x&utm_medium=social&utm_campaign=url-review-security&utm_content=pt
#TesteDeSoftware #QA
Instagram
Os cabeçalhos da sua resposta pública dizem mais do que você imagina.

A revisão lista as marcas de segurança que uma resposta pública mostra, como HTTPS, HSTS, CSP e nosniff, como sinais para checar depois. Não é um teste de invasão nem prova de invasão.

· HTTPS, HSTS, CSP, nosniff
· Encontrado na resposta pública
· Um sinal para checar depois

Primeira revisão incluída · 20 páginas · 2 links de profundidade

Teste com uma URL pública. Link na bio.

#TesteDeSoftware #QA #AutomaçãoDeTestes #WebSecurity #HTTPHeaders
Facebook
Os cabeçalhos da sua resposta pública dizem mais do que você imagina.

A revisão lista as marcas de segurança que uma resposta pública mostra, como HTTPS, HSTS, CSP e nosniff, como sinais para checar depois. Não é um teste de invasão nem prova de invasão.

Primeira revisão incluída · 20 páginas · 2 links de profundidade

Teste com uma URL pública: https://carlosandmunoz.com/qa-review-pt.html?utm_source=facebook&utm_medium=social&utm_campaign=url-review-security&utm_content=pt
TikTok
Os cabeçalhos da sua resposta pública dizem mais do que você imagina.

Primeira revisão incluída · 20 páginas · 2 links de profundidade

Teste com uma URL pública. Link na bio.

#TesteDeSoftware #QA #AutomaçãoDeTestes #WebSecurity #HTTPHeaders
YouTube
A revisão lista as marcas de segurança que uma resposta pública mostra, como HTTPS, HSTS, CSP e nosniff, como sinais para checar depois. Não é um teste de invasão nem prova de invasão.

Primeira revisão incluída · 20 páginas · 2 links de profundidade

O relatório aparece uma vez sem custo. Guardar, baixar ou compartilhar custa a partir de 19 USD, e o valor aparece antes de confirmar.

Teste com uma URL pública: https://carlosandmunoz.com/qa-review-pt.html?utm_source=youtube&utm_medium=social&utm_campaign=url-review-security&utm_content=pt

Propõe casos · Não os executa · Não é uma certificação

#TesteDeSoftware #QA #AutomaçãoDeTestes