Las cabeceras de tu respuesta pública dicen más de lo que crees.
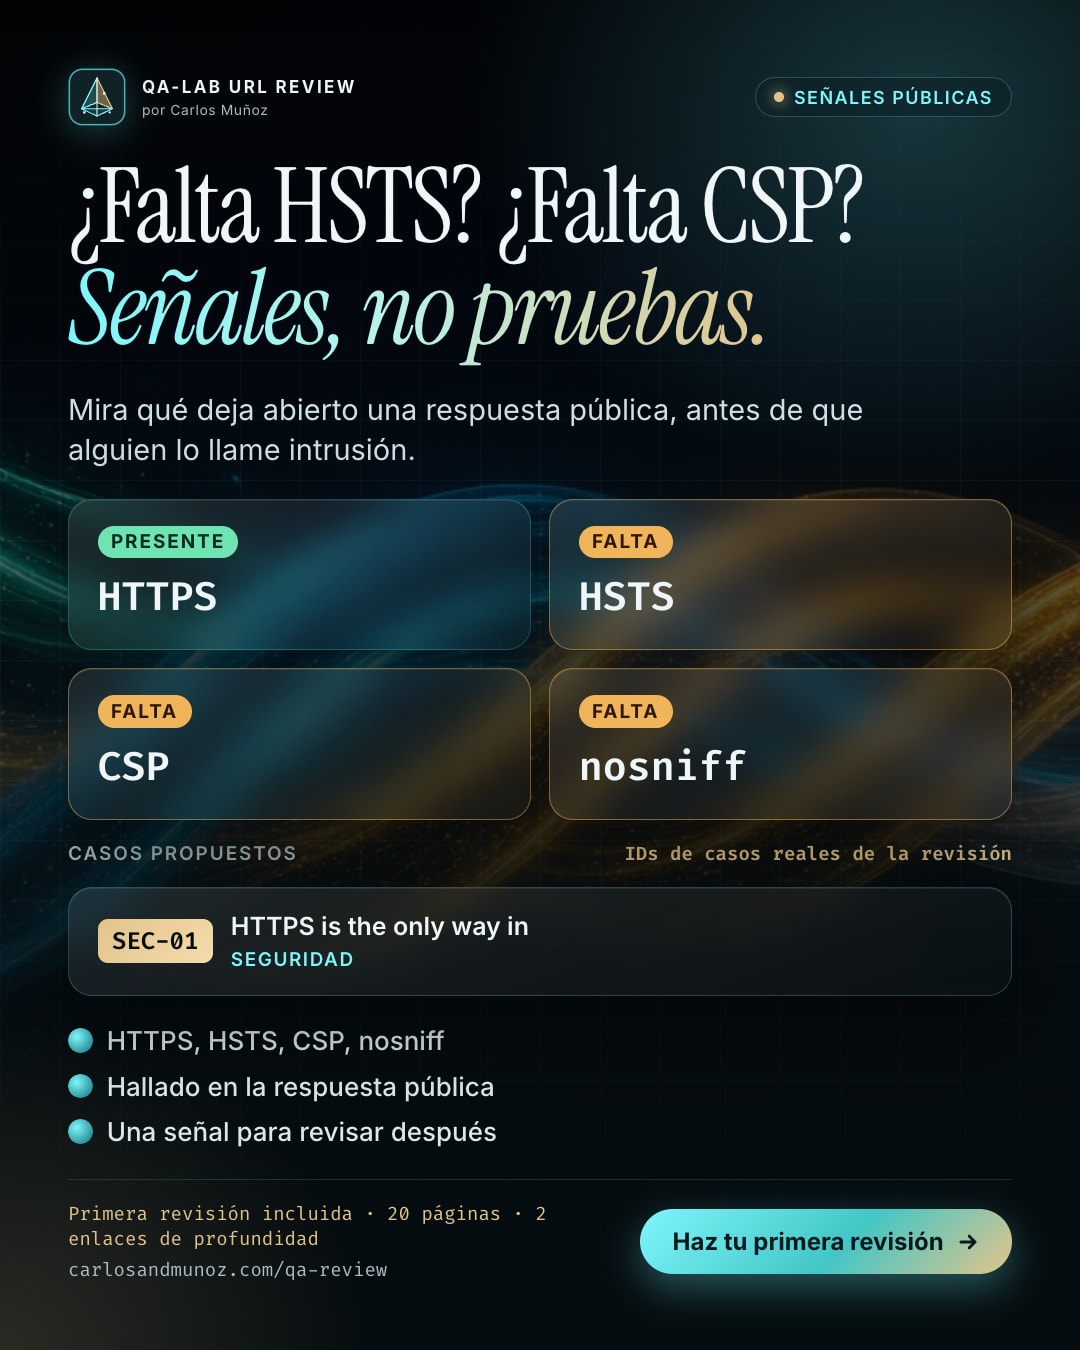
La revisión lista las marcas de seguridad que muestra una respuesta pública, como HTTPS, HSTS, CSP y nosniff, como señales para revisar después. No es una prueba de penetración ni la prueba de una intrusión.→ HTTPS, HSTS, CSP, nosniff → Hallado en la respuesta pública → Una señal para revisar despuésPrimera revisión incluida · 20 páginas · 2 enlaces de profundidad Propone casos de prueba a partir de una lectura pública. No los ejecuta, no inicia sesión, no envía formularios ni genera carga.Pruébalo con una URL pública: carlosandmunoz.com/qa-review-es.html#PruebasDeSoftware #QA #AutomatizaciónDePruebas #WebSecurity #HTTPHeaders
Las cabeceras de tu respuesta pública dicen más de lo que crees.

La revisión lista las marcas de seguridad que muestra una respuesta pública, como HTTPS, HSTS, CSP y nosniff, como señales para revisar después. No es una prueba de penetración ni la prueba de una intrusión.

→ HTTPS, HSTS, CSP, nosniff
→ Hallado en la respuesta pública
→ Una señal para revisar después

Primera revisión incluida · 20 páginas · 2 enlaces de profundidad
Propone casos de prueba a partir de una lectura pública. No los ejecuta, no inicia sesión, no envía formularios ni genera carga.

Pruébalo con una URL pública: https://carlosandmunoz.com/qa-review-es.html?utm_source=linkedin&utm_medium=social&utm_campaign=url-review-security&utm_content=es

#PruebasDeSoftware #QA #AutomatizaciónDePruebas #WebSecurity #HTTPHeaders
X
Las cabeceras de tu respuesta pública dicen más de lo que crees.

Primera revisión incluida · 20 páginas · 2 enlaces de profundidad

https://carlosandmunoz.com/qa-review-es.html?utm_source=x&utm_medium=social&utm_campaign=url-review-security&utm_content=es
#PruebasDeSoftware #QA
Instagram
Las cabeceras de tu respuesta pública dicen más de lo que crees.

La revisión lista las marcas de seguridad que muestra una respuesta pública, como HTTPS, HSTS, CSP y nosniff, como señales para revisar después. No es una prueba de penetración ni la prueba de una intrusión.

· HTTPS, HSTS, CSP, nosniff
· Hallado en la respuesta pública
· Una señal para revisar después

Primera revisión incluida · 20 páginas · 2 enlaces de profundidad

Pruébalo con una URL pública. Enlace en la bio.

#PruebasDeSoftware #QA #AutomatizaciónDePruebas #WebSecurity #HTTPHeaders
Facebook
Las cabeceras de tu respuesta pública dicen más de lo que crees.

La revisión lista las marcas de seguridad que muestra una respuesta pública, como HTTPS, HSTS, CSP y nosniff, como señales para revisar después. No es una prueba de penetración ni la prueba de una intrusión.

Primera revisión incluida · 20 páginas · 2 enlaces de profundidad

Pruébalo con una URL pública: https://carlosandmunoz.com/qa-review-es.html?utm_source=facebook&utm_medium=social&utm_campaign=url-review-security&utm_content=es
TikTok
Las cabeceras de tu respuesta pública dicen más de lo que crees.

Primera revisión incluida · 20 páginas · 2 enlaces de profundidad

Pruébalo con una URL pública. Enlace en la bio.

#PruebasDeSoftware #QA #AutomatizaciónDePruebas #WebSecurity #HTTPHeaders
YouTube
La revisión lista las marcas de seguridad que muestra una respuesta pública, como HTTPS, HSTS, CSP y nosniff, como señales para revisar después. No es una prueba de penetración ni la prueba de una intrusión.

Primera revisión incluida · 20 páginas · 2 enlaces de profundidad

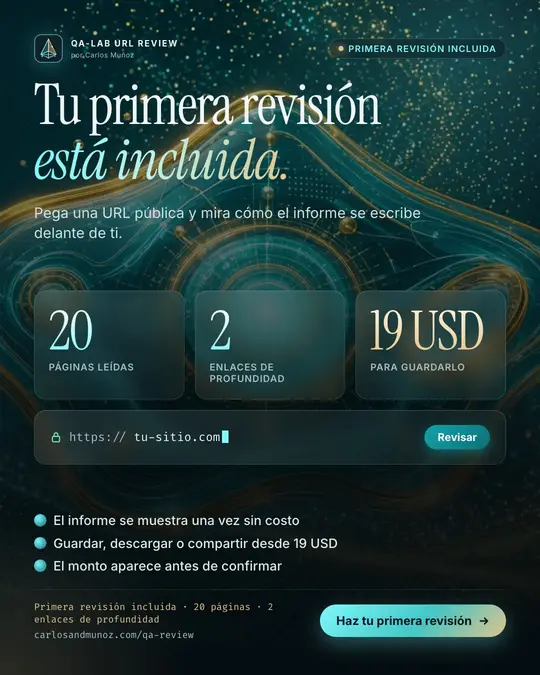
El informe se muestra una vez sin costo. Guardarlo, descargarlo o compartirlo cuesta desde 19 USD, y el monto aparece antes de confirmar.

Pruébalo con una URL pública: https://carlosandmunoz.com/qa-review-es.html?utm_source=youtube&utm_medium=social&utm_campaign=url-review-security&utm_content=es

Propone casos · No los ejecuta · No es una certificación

#PruebasDeSoftware #QA #AutomatizaciónDePruebas