Ogni link interno aperto ha risposto, e i crawler di ricerca e delle risposte AI possono leggere la pagina iniziale. Ma nessuna politica di sicurezza dei contenuti.La lezione per ogni team: Rafforzare la politica di sicurezza del contenuto una direttiva alla volta, iniziando da default-src 'self'.Un'analisi automatizzata delle pagine pubbliche il 5 novembre 2026, richiesta tramite QA-lab URL Review. Un punto di partenza, non un verdetto. Il report completo: carlosandmunoz.com/qa-review.htmlAnalizza il tuo sito: carlosandmunoz.com/qa-review.html#WebSecurity #DevOps #SRE #QA #CSP #QAlab
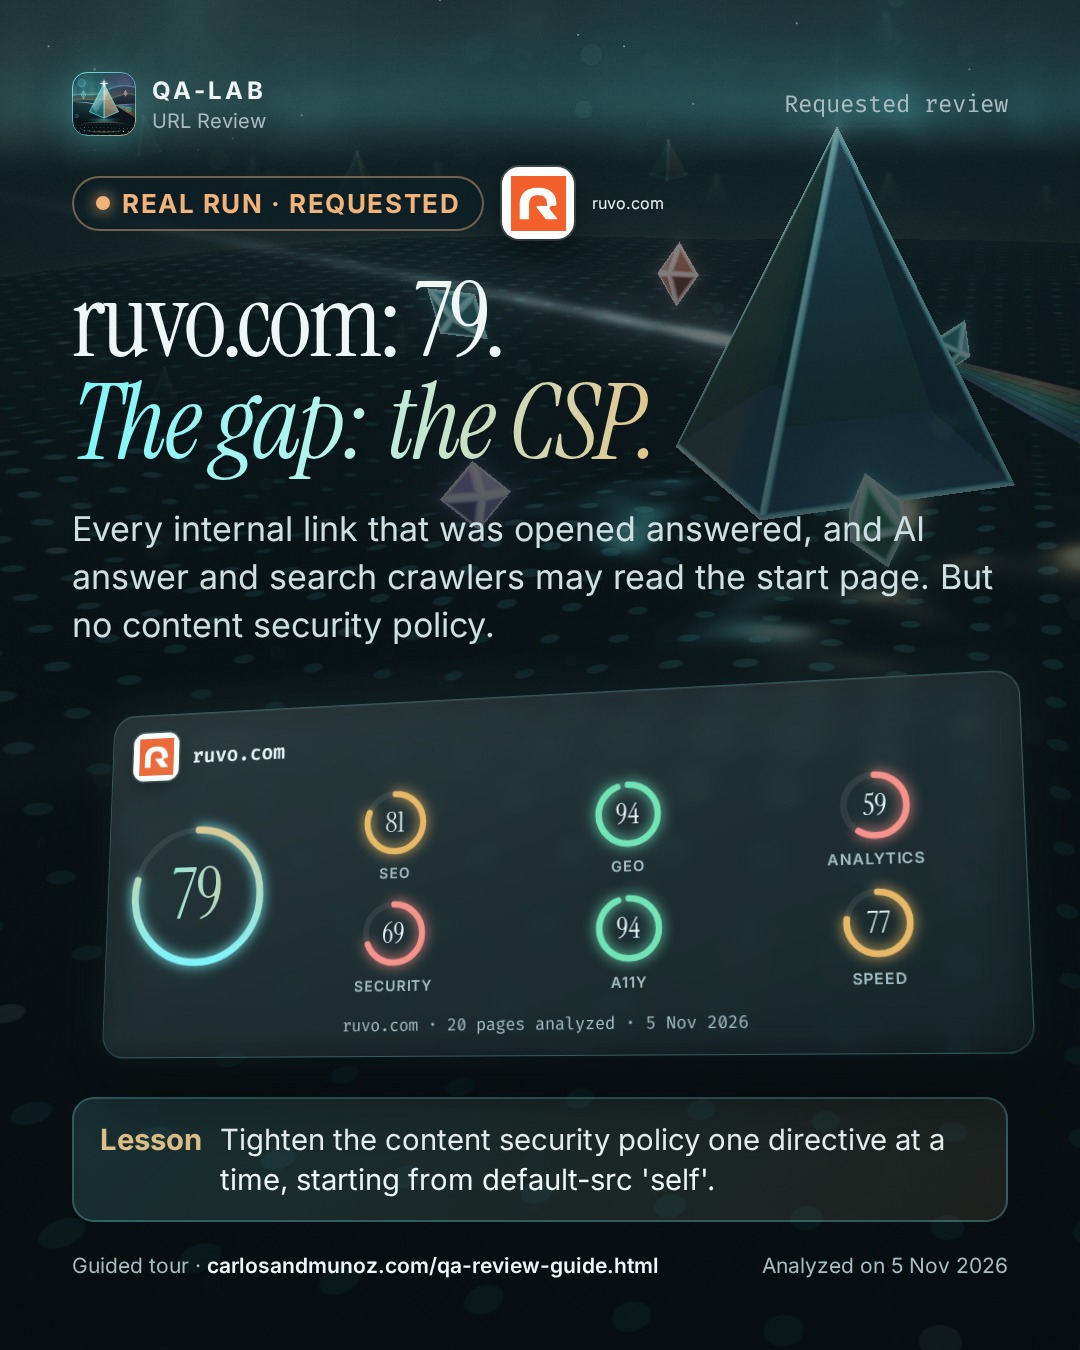
ruvo.com: 79. Il divario: il CSP.

Ogni link interno aperto ha risposto, e i crawler di ricerca e delle risposte AI possono leggere la pagina iniziale. Ma nessuna politica di sicurezza dei contenuti.

La lezione per ogni team: Rafforzare la politica di sicurezza del contenuto una direttiva alla volta, iniziando da default-src 'self'.

Un'analisi automatizzata delle pagine pubbliche il 5 novembre 2026, richiesta tramite QA-lab URL Review. Un punto di partenza, non un verdetto.
Il report completo: https://carlosandmunoz.com/qa-review.html?live=u-ruvo-com&utm_source=linkedin&utm_medium=social&utm_campaign=requested-reviews&utm_content=u-ruvo-com

Analizza il tuo sito: https://carlosandmunoz.com/qa-review.html

#WebSecurity #DevOps #SRE #QA #CSP #QAlab
X
ruvo.com: 79. Il divario: il CSP.

Rafforzare la politica di sicurezza del contenuto una direttiva alla volta, iniziando da default-src 'self'.

carlosandmunoz.com/qa-review?live=u-ruvo-com&utm_source=x&utm_medium=social&utm_campaign=requested-reviews&utm_content=u-ruvo-com
#WebSecurity #QAlab
Instagram
ruvo.com: 79. Il divario: il CSP.

Ogni link interno aperto ha risposto, e i crawler di ricerca e delle risposte AI possono leggere la pagina iniziale. Ma nessuna politica di sicurezza dei contenuti.

Lezione: Rafforzare la politica di sicurezza del contenuto una direttiva alla volta, iniziando da default-src 'self'.

Un'analisi automatizzata delle pagine pubbliche il 5 novembre 2026, richiesta tramite QA-lab URL Review. Un punto di partenza, non un verdetto.
Report completo: link in bio.

Analizza il tuo sito: https://carlosandmunoz.com/qa-review.html

#WebSecurity #CyberSecurity #QA #CSP #QAlab
Facebook
ruvo.com: 79. Il divario: il CSP.

Ogni link interno aperto ha risposto, e i crawler di ricerca e delle risposte AI possono leggere la pagina iniziale. Ma nessuna politica di sicurezza dei contenuti.

Lezione: Rafforzare la politica di sicurezza del contenuto una direttiva alla volta, iniziando da default-src 'self'.

Un'analisi automatizzata delle pagine pubbliche il 5 novembre 2026, richiesta tramite QA-lab URL Review. Un punto di partenza, non un verdetto.
https://carlosandmunoz.com/qa-review.html?live=u-ruvo-com&utm_source=facebook&utm_medium=social&utm_campaign=requested-reviews&utm_content=u-ruvo-com

Analizza il tuo sito: https://carlosandmunoz.com/qa-review.html

#WebSecurity #DevOps #QA #QAlab
TikTok
ruvo.com : 79. L'écart : le CSP. Renforcez la politique de sécurité du contenu une directive à la fois, en commençant par default-src 'self'. Analyser votre site: https://carlosandmunoz.com/qa-review-fr.html #WebSecurity #DevOps #SRE #QA #CSP #HTTPHeaders #Cybersécurité #QAlab
YouTube
Chaque lien interne ouvert répond, et les robots de réponse et de recherche IA peuvent lire la page de démarrage. Mais pas de politique de sécurité du contenu.

Leçon : Renforcez la politique de sécurité du contenu une directive à la fois, en commençant par default-src 'self'.

Une analyse automatisée des pages publiques le 5 novembre 2026, demandée via QA-lab URL Review. Un point de départ, pas un verdict.

Rapport complet : https://carlosandmunoz.com/qa-review.html?live=u-ruvo-com&utm_source=youtube&utm_medium=social&utm_campaign=requested-reviews&utm_content=u-ruvo-com

Examinez votre propre site : https://carlosandmunoz.com/qa-review.html

Avis demandés · QA-lab URL Review

#WebSecurity #Vulnerability #DevOps #QA #CSP #HTTPHeaders #Cybersécurité #DéveloppementWeb #Coding #Programming #DevSecOps #QAlab