Jeder geöffnete interne Link hat geantwortet, und KI-Antwort- und Such-Crawler dürfen die Startseite lesen. Doch andere Websites können die Seite einbetten.Die Lektion für jedes Team: Senden Sie frame-ancestors 'self' in der CSP oder X-Frame-Options: SAMEORIGIN, damit andere Websites Ihre Seiten nicht einbetten können.Eine automatisierte Analyse öffentlicher Seiten am 3 November 2026, angefordert durch QA-lab URL Review. Ein Ausgangspunkt, kein Urteil. Der vollständige Bericht: carlosandmunoz.com/qa-review.htmlPrüfen Sie Ihre eigene Website: carlosandmunoz.com/qa-review.html#WebSecurity #CyberSecurity #DevOps #QA #Clickjacking #QAlab
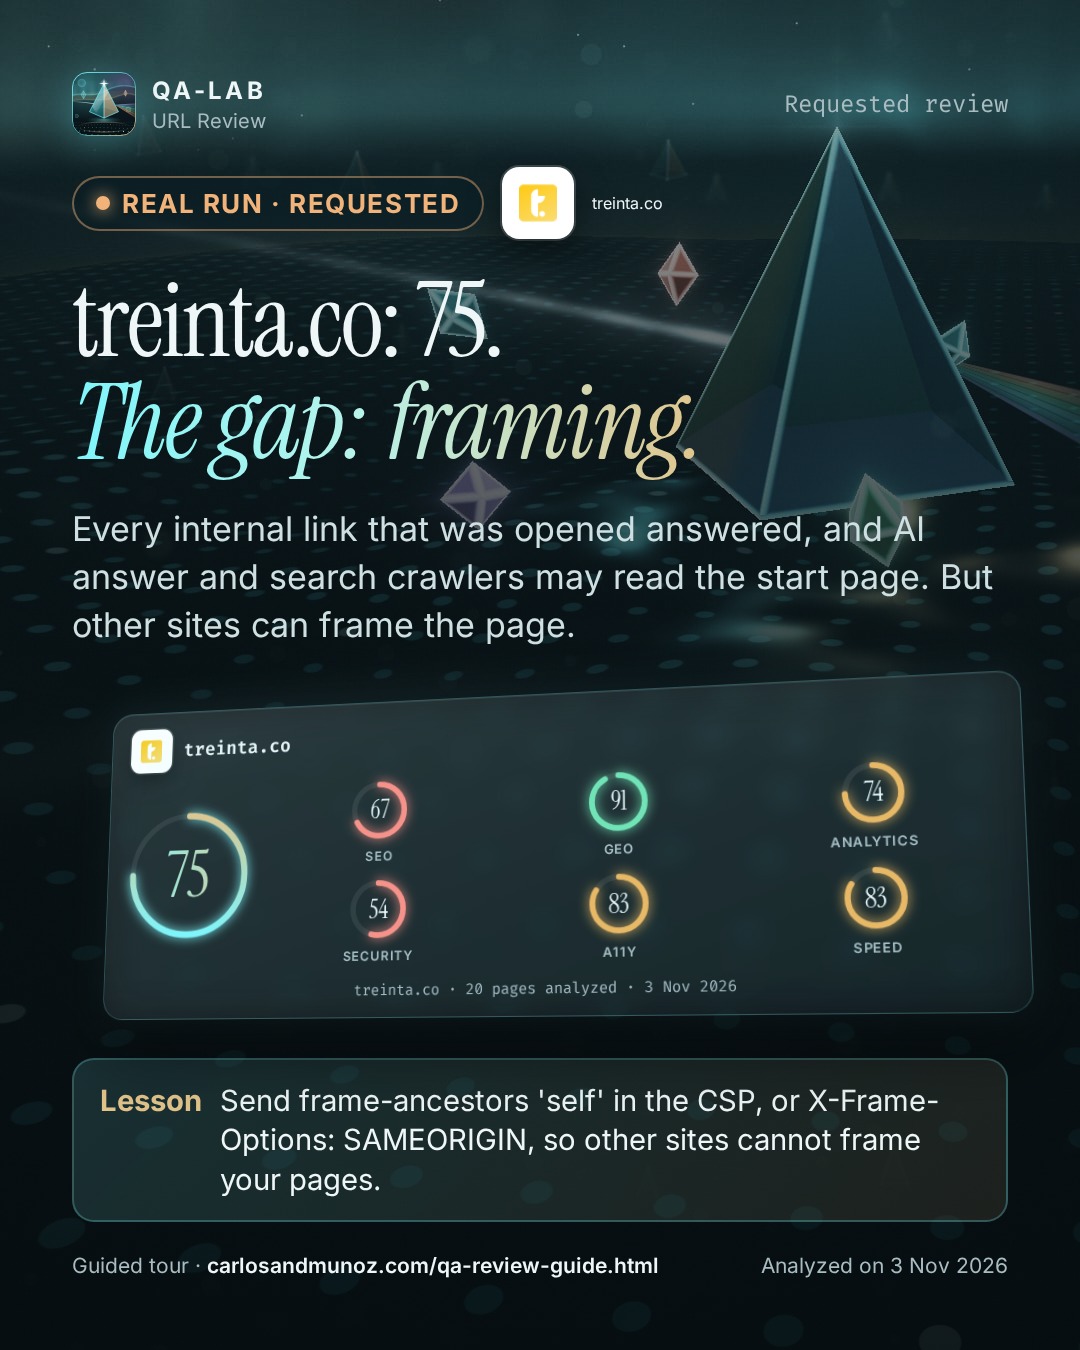
treinta.co: 75. Die Lücke: Einbettung.

Jeder geöffnete interne Link hat geantwortet, und KI-Antwort- und Such-Crawler dürfen die Startseite lesen. Doch andere Websites können die Seite einbetten.

Die Lektion für jedes Team: Senden Sie frame-ancestors 'self' in der CSP oder X-Frame-Options: SAMEORIGIN, damit andere Websites Ihre Seiten nicht einbetten können.

Eine automatisierte Analyse öffentlicher Seiten am 3 November 2026, angefordert durch QA-lab URL Review. Ein Ausgangspunkt, kein Urteil.
Der vollständige Bericht: https://carlosandmunoz.com/qa-review.html?live=u-treinta-co&utm_source=linkedin&utm_medium=social&utm_campaign=requested-reviews&utm_content=u-treinta-co

Prüfen Sie Ihre eigene Website: https://carlosandmunoz.com/qa-review.html

#WebSecurity #CyberSecurity #DevOps #QA #Clickjacking #QAlab
X
treinta.co: 75. Die Lücke: Einbettung.

Senden Sie frame-ancestors 'self' in der CSP oder X-Frame-Options: SAMEORIGIN, daher können andere Websites Ihr… nicht einrahmen.

carlosandmunoz.com/qa-review?live=u-treinta-co&utm_source=x&utm_medium=social&utm_campaign=requested-reviews&utm_content=u-treinta-co
Instagram
treinta.co: 75. Die Lücke: Einbettung.

Jeder geöffnete interne Link hat geantwortet, und KI-Antwort- und Such-Crawler dürfen die Startseite lesen. Doch andere Websites können die Seite einbetten.

Lektion: Senden Sie frame-ancestors 'self' in der CSP oder X-Frame-Options: SAMEORIGIN, damit andere Websites Ihre Seiten nicht einbetten können.

Eine automatisierte Analyse öffentlicher Seiten am 3 November 2026, angefordert durch QA-lab URL Review. Ein Ausgangspunkt, kein Urteil.
Vollständiger Bericht: Link in der Bio.

Prüfen Sie Ihre eigene Website: https://carlosandmunoz.com/qa-review.html

#WebSecurity #SoftwareTesting #QA #Clickjacking #QAlab
Facebook
treinta.co: 75. Die Lücke: Einbettung.

Jeder geöffnete interne Link hat geantwortet, und KI-Antwort- und Such-Crawler dürfen die Startseite lesen. Doch andere Websites können die Seite einbetten.

Lektion: Senden Sie frame-ancestors 'self' in der CSP oder X-Frame-Options: SAMEORIGIN, damit andere Websites Ihre Seiten nicht einbetten können.

Eine automatisierte Analyse öffentlicher Seiten am 3 November 2026, angefordert durch QA-lab URL Review. Ein Ausgangspunkt, kein Urteil.
https://carlosandmunoz.com/qa-review.html?live=u-treinta-co&utm_source=facebook&utm_medium=social&utm_campaign=requested-reviews&utm_content=u-treinta-co

Prüfen Sie Ihre eigene Website: https://carlosandmunoz.com/qa-review.html

#WebSecurity #DevOps #QA #QAlab
TikTok
treinta.co: 75. A lacuna: enquadramento. Envie os ancestrais do quadro 'self' no CSP ou X-Frame-Options: SAMEORIGIN, para que outros sites não possam enquadrar suas páginas. Analise o seu site: https://carlosandmunoz.com/qa-review-pt.html #WebSecurity #CyberSecurity #DevOps #QA #Clickjacking #HTTPHeaders #CiberSegurança #QAlab
YouTube
Cada link interno que foi aberto foi respondido, e os rastreadores de resposta e pesquisa da IA podem ler a página inicial. Mas outros sites podem enquadrar a página.
Lição: Envie os ancestrais do quadro 'self' no CSP ou X-Frame-Options: SAMEORIGIN, para que outros sites não possam enquadrar suas páginas.
Uma análise automatizada de páginas públicas em 3 de novembro de 2026, solicitada através QA-lab URL Review. Um ponto de partida, não um veredicto.
Relatório completo: https://carlosandmunoz.com/qa-review.html?live=u-treinta-co&utm_source=youtube&utm_medium=social&utm_campaign=requested-reviews&utm_content=u-treinta-co
Revise seu próprio site: https://carlosandmunoz.com/qa-review.html
Avaliações solicitadas · QA-lab URL Review
#WebSecurity #Automation #CyberSecurity #QA #Clickjacking #HTTPHeaders #CiberSegurança #DesenvolvimentoWeb #WebDevelopment #Coding #DevSecOps #QAlab