Jeder geöffnete interne Link hat geantwortet, und KI-Antwort- und Such-Crawler dürfen die Startseite lesen. Doch andere Websites können die Seite einbetten.Die Lektion für jedes Team: Senden Sie frame-ancestors 'self' in der CSP oder X-Frame-Options: SAMEORIGIN, damit andere Websites Ihre Seiten nicht einbetten können.Eine automatisierte Analyse öffentlicher Seiten am 24. Okt. 2026, angefordert über QA-lab URL Review. Ein Ausgangspunkt, kein Urteil. Der vollständige Bericht: carlosandmunoz.com/qa-review.htmlPrüfen Sie Ihre eigene Website: carlosandmunoz.com/qa-review.html#WebSecurity #CyberSecurity #SoftwareTesting #QA #Clickjacking #QAlab
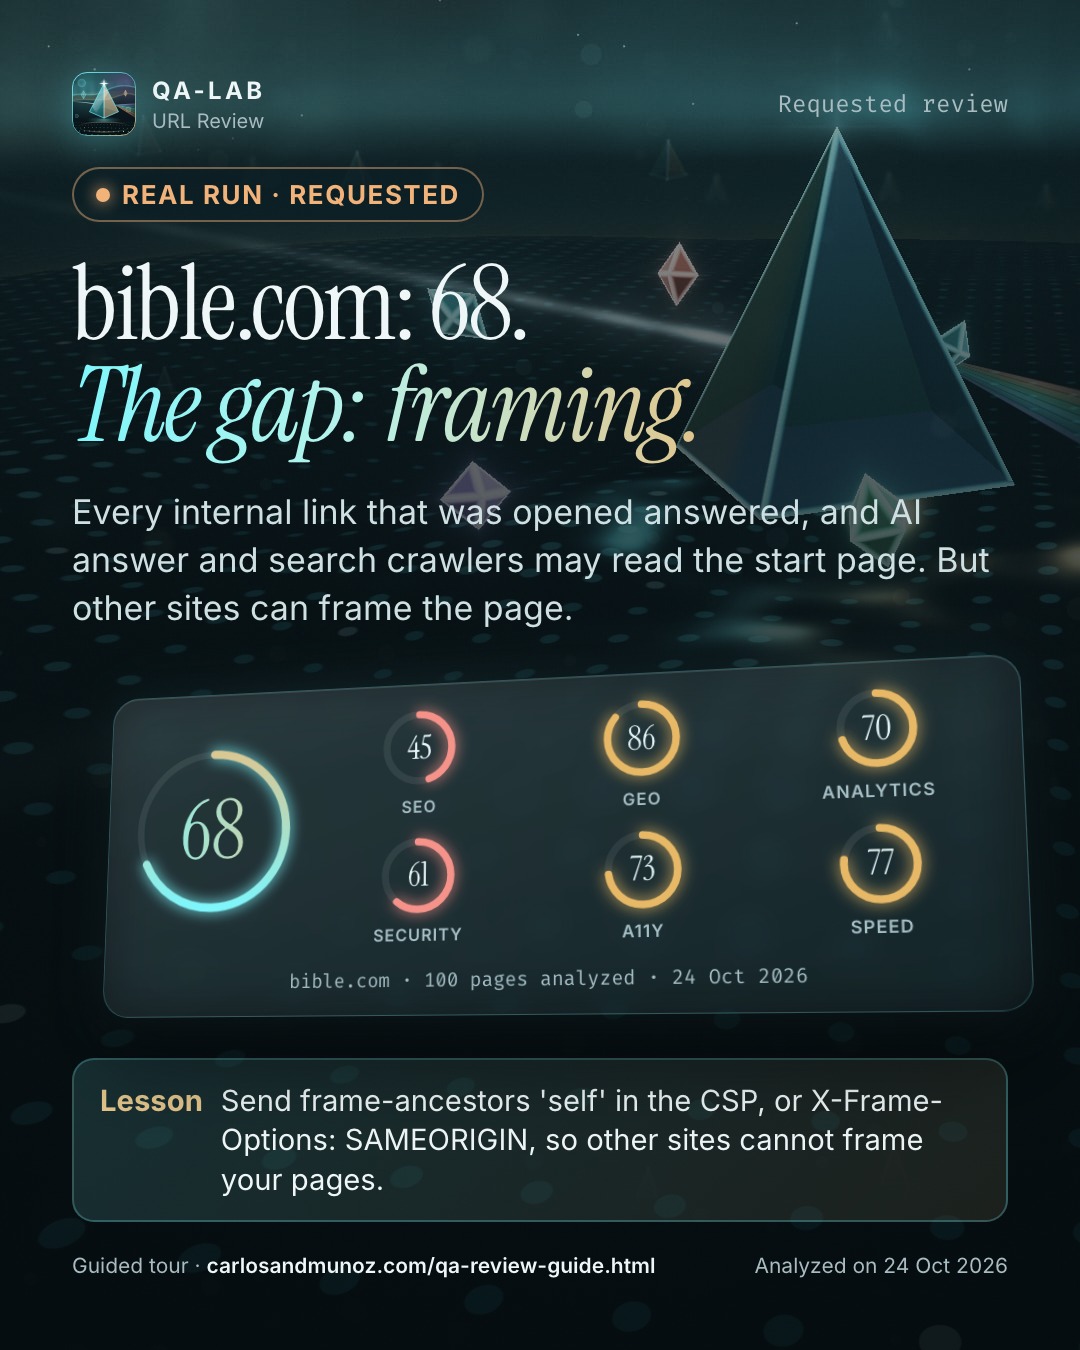
bible.com: 68. Die Lücke: Einbettung.

Jeder geöffnete interne Link hat geantwortet, und KI-Antwort- und Such-Crawler dürfen die Startseite lesen. Doch andere Websites können die Seite einbetten.

Die Lektion für jedes Team: Senden Sie frame-ancestors 'self' in der CSP oder X-Frame-Options: SAMEORIGIN, damit andere Websites Ihre Seiten nicht einbetten können.

Eine automatisierte Analyse öffentlicher Seiten am 24. Okt. 2026, angefordert über QA-lab URL Review. Ein Ausgangspunkt, kein Urteil.
Der vollständige Bericht: https://carlosandmunoz.com/qa-review.html?live=u-bible-com&utm_source=linkedin&utm_medium=social&utm_campaign=requested-reviews&utm_content=u-bible-com

Prüfen Sie Ihre eigene Website: https://carlosandmunoz.com/qa-review.html

#WebSecurity #CyberSecurity #SoftwareTesting #QA #Clickjacking #QAlab
X
bible.com: 68. Die Lücke: Einbettung.

Senden Sie frame-ancestors 'self' in der CSP oder X-Frame-Options: SAMEORIGIN, damit andere Websites Ihre Seiten nicht einbetten können.

carlosandmunoz.com/qa-review?live=u-bible-com&utm_source=x&utm_medium=social&utm_campaign=requested-reviews&utm_content=u-bible-com
Instagram
bible.com: 68. Die Lücke: Einbettung.

Jeder geöffnete interne Link hat geantwortet, und KI-Antwort- und Such-Crawler dürfen die Startseite lesen. Doch andere Websites können die Seite einbetten.

Lektion: Senden Sie frame-ancestors 'self' in der CSP oder X-Frame-Options: SAMEORIGIN, damit andere Websites Ihre Seiten nicht einbetten können.

Eine automatisierte Analyse öffentlicher Seiten am 24. Okt. 2026, angefordert über QA-lab URL Review. Ein Ausgangspunkt, kein Urteil.
Vollständiger Bericht: Link in der Bio.

Prüfen Sie Ihre eigene Website: https://carlosandmunoz.com/qa-review.html

#WebSecurity #SoftwareTesting #QA #Clickjacking #QAlab
Facebook
bible.com: 68. Die Lücke: Einbettung.

Jeder geöffnete interne Link hat geantwortet, und KI-Antwort- und Such-Crawler dürfen die Startseite lesen. Doch andere Websites können die Seite einbetten.

Lektion: Senden Sie frame-ancestors 'self' in der CSP oder X-Frame-Options: SAMEORIGIN, damit andere Websites Ihre Seiten nicht einbetten können.

Eine automatisierte Analyse öffentlicher Seiten am 24. Okt. 2026, angefordert über QA-lab URL Review. Ein Ausgangspunkt, kein Urteil.
https://carlosandmunoz.com/qa-review.html?live=u-bible-com&utm_source=facebook&utm_medium=social&utm_campaign=requested-reviews&utm_content=u-bible-com

Prüfen Sie Ihre eigene Website: https://carlosandmunoz.com/qa-review.html

#WebSecurity #Vulnerability #QA #QAlab
TikTok
bibbia.com: 68. Il divario: l'inquadratura. Invia frame-antenati 'self' nel CSP o X-Frame-Options: SAMEORIGIN, in modo che altri siti non possano eseguire il frame delle tue pagine. Analizza il tuo sito: https://carlosandmunoz.com/qa-review-it.html #WebSecurity #CyberSecurity #SoftwareTesting #QA #Clickjacking #HTTPHeaders #SicurezzaInformatica #QAlab
YouTube
Ogni collegamento interno aperto ha risposto e la risposta dell'IA e i crawler di ricerca possono leggere la pagina iniziale. Ma altri siti possono incorniciare la pagina.

Lezione: invia i frame-antenati 'self' nel CSP o X-Frame-Options: SAMEORIGIN, in modo che altri siti non possano inquadrare le tue pagine.

Un'analisi automatizzata delle pagine pubbliche il 24 ottobre 2026, richiesta tramite QA-lab URL Review. Un punto di partenza, non un verdetto.

Rapporto completo: https://carlosandmunoz.com/qa-review.html?live=u-bible-com&utm_source=youtube&utm_medium=social&utm_campaign=requested-reviews&utm_content=u-bible-com

Controlla il tuo sito: https://carlosandmunoz.com/qa-review.html

Revisioni richieste · QA-lab URL Review

#WebSecurity #DevOps #CyberSecurity #QA #Clickjacking #HTTPHeaders #SicurezzaInformatica #SviluppoWeb #TechTips #WebDevelopment #QualityAssurance #QAlab